Przejdź do głównej treści

Changelog

Wersja 2.3.0

Nowości:

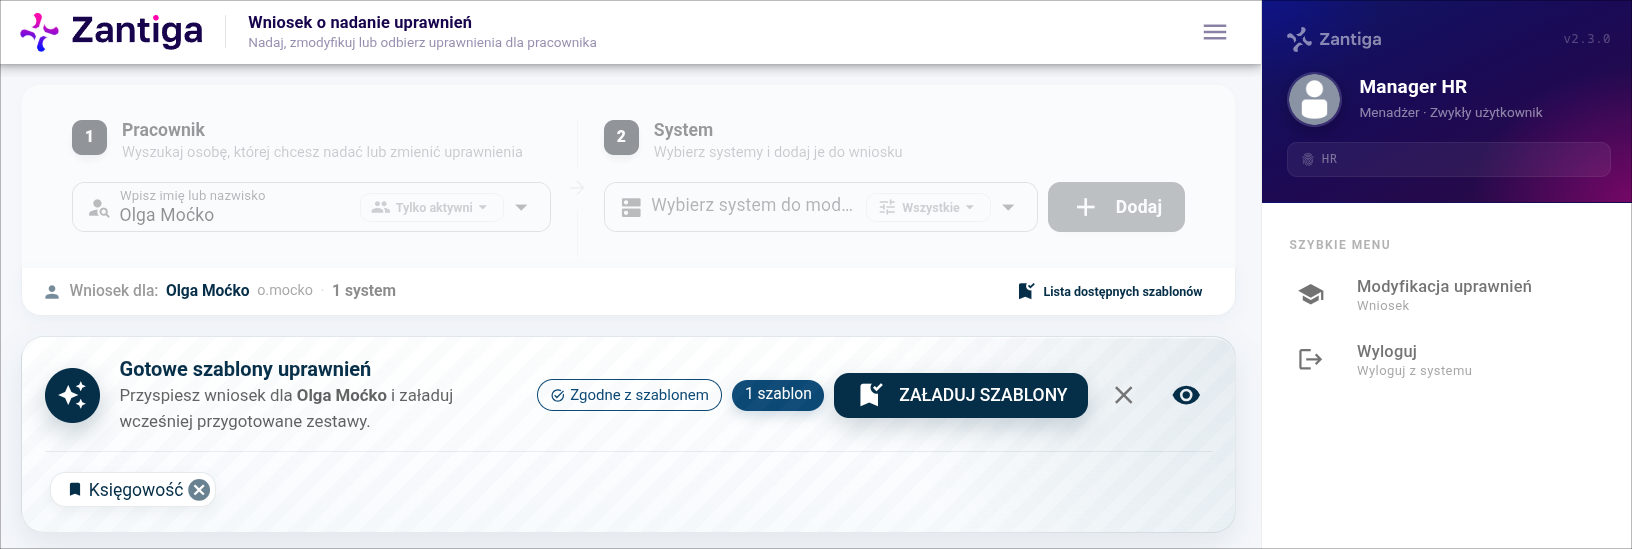
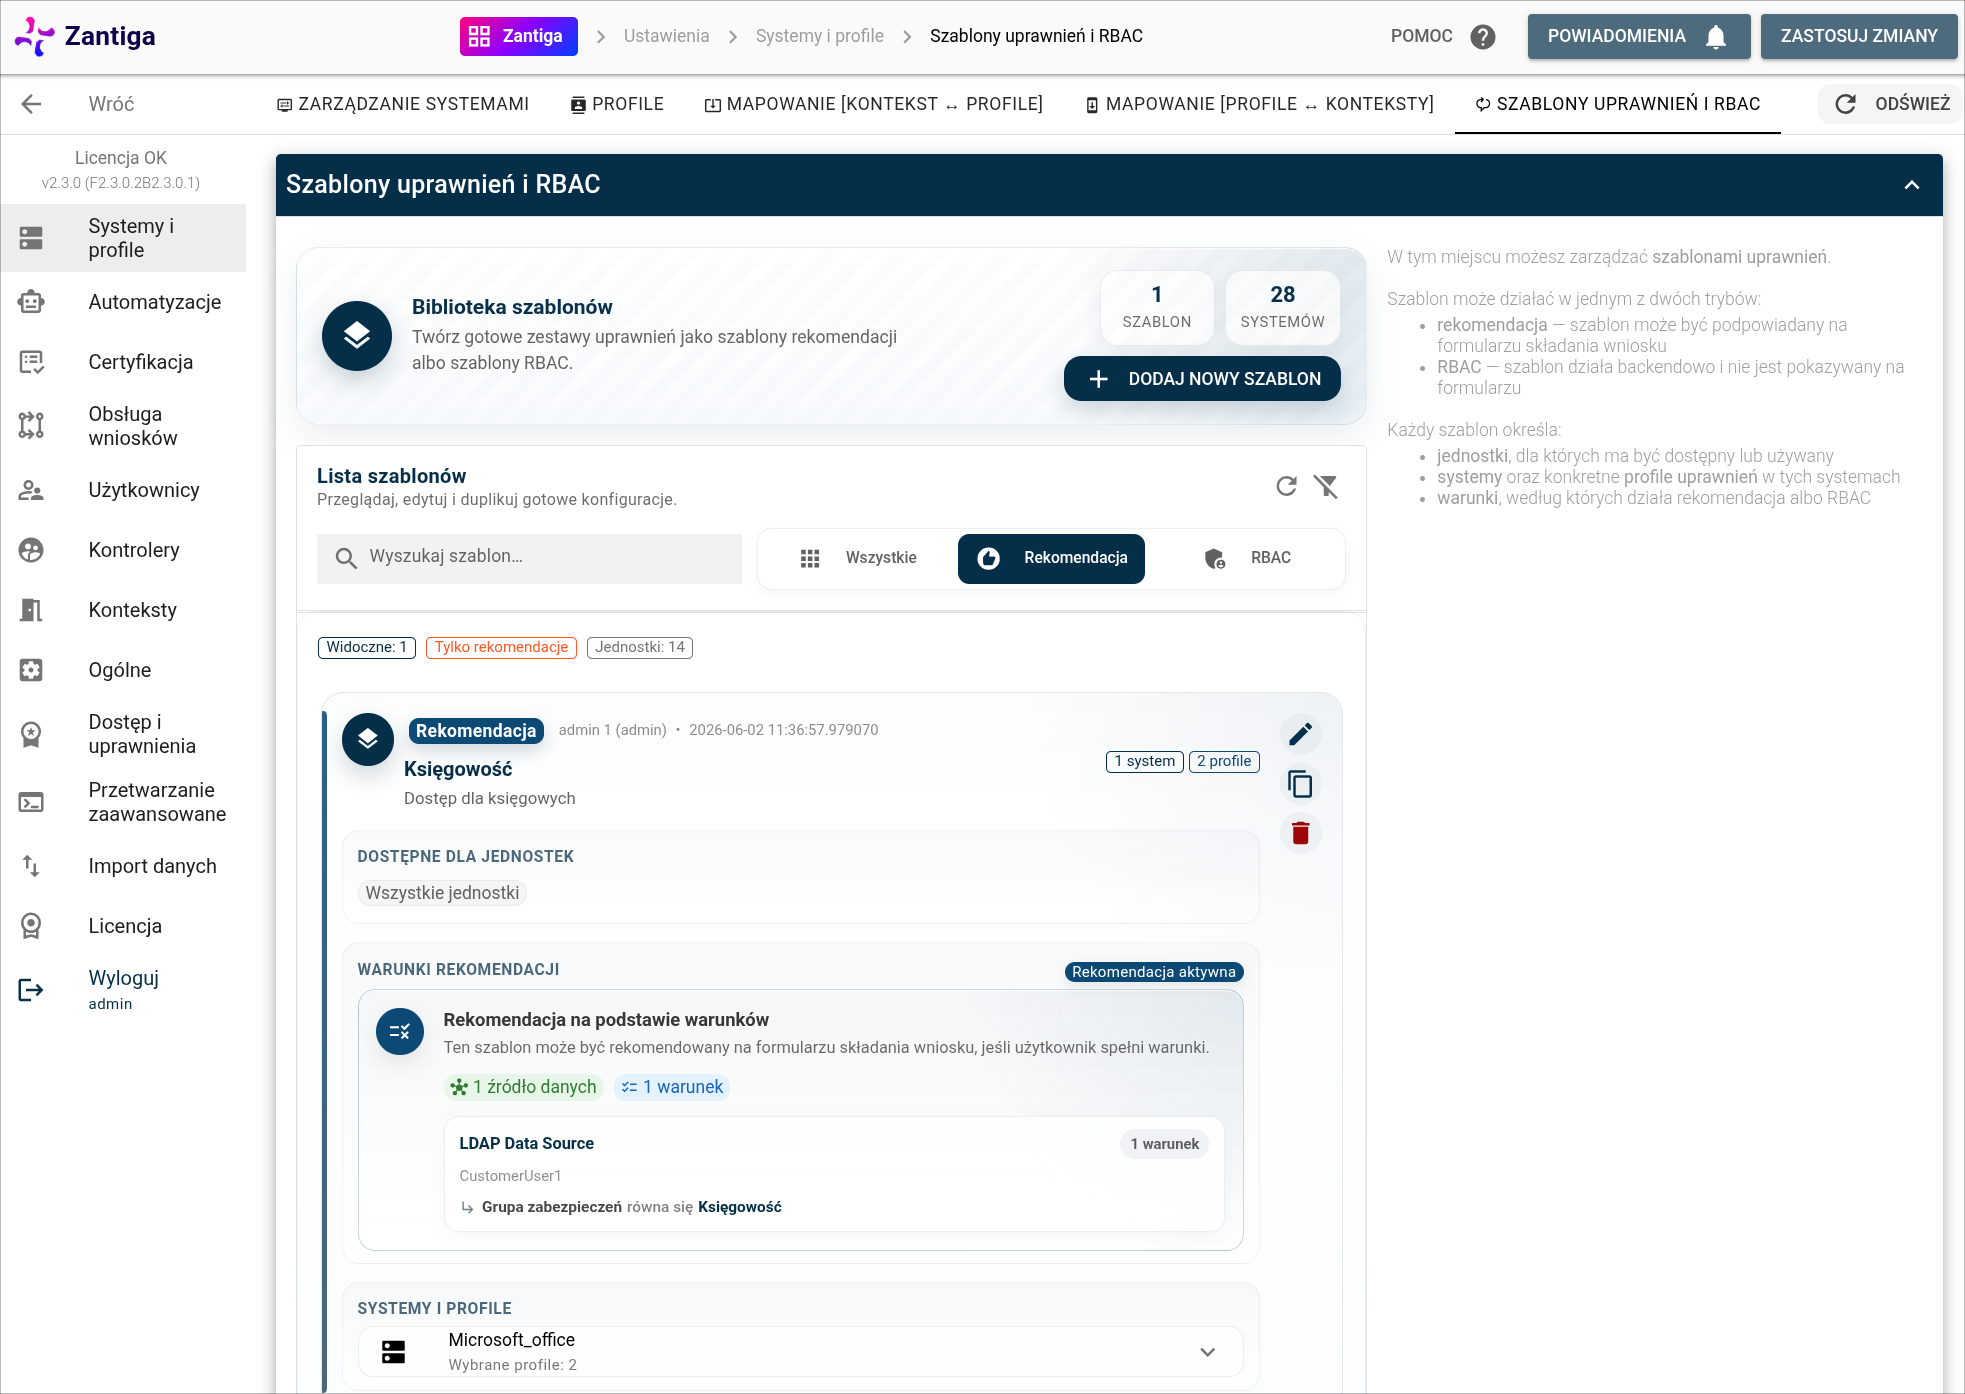
  • Szablony uprawnień oraz mechanizm ich rekomendacji
    • Dodano możliwość korzystania z szablonów uprawnień, które pozwalają szybko wybrać gotowy zestaw systemów i profili podczas składania wniosku. Szablony mogą być dopasowywane do użytkownika na podstawie jego jednostki organizacyjnej lub innych wybranych atrybutów, np. stanowiska.
    • Mechanizm może być wykorzystywany w automatyzacji procesów, np. podczas obsługi nowego pracownika.
  • System RBAC
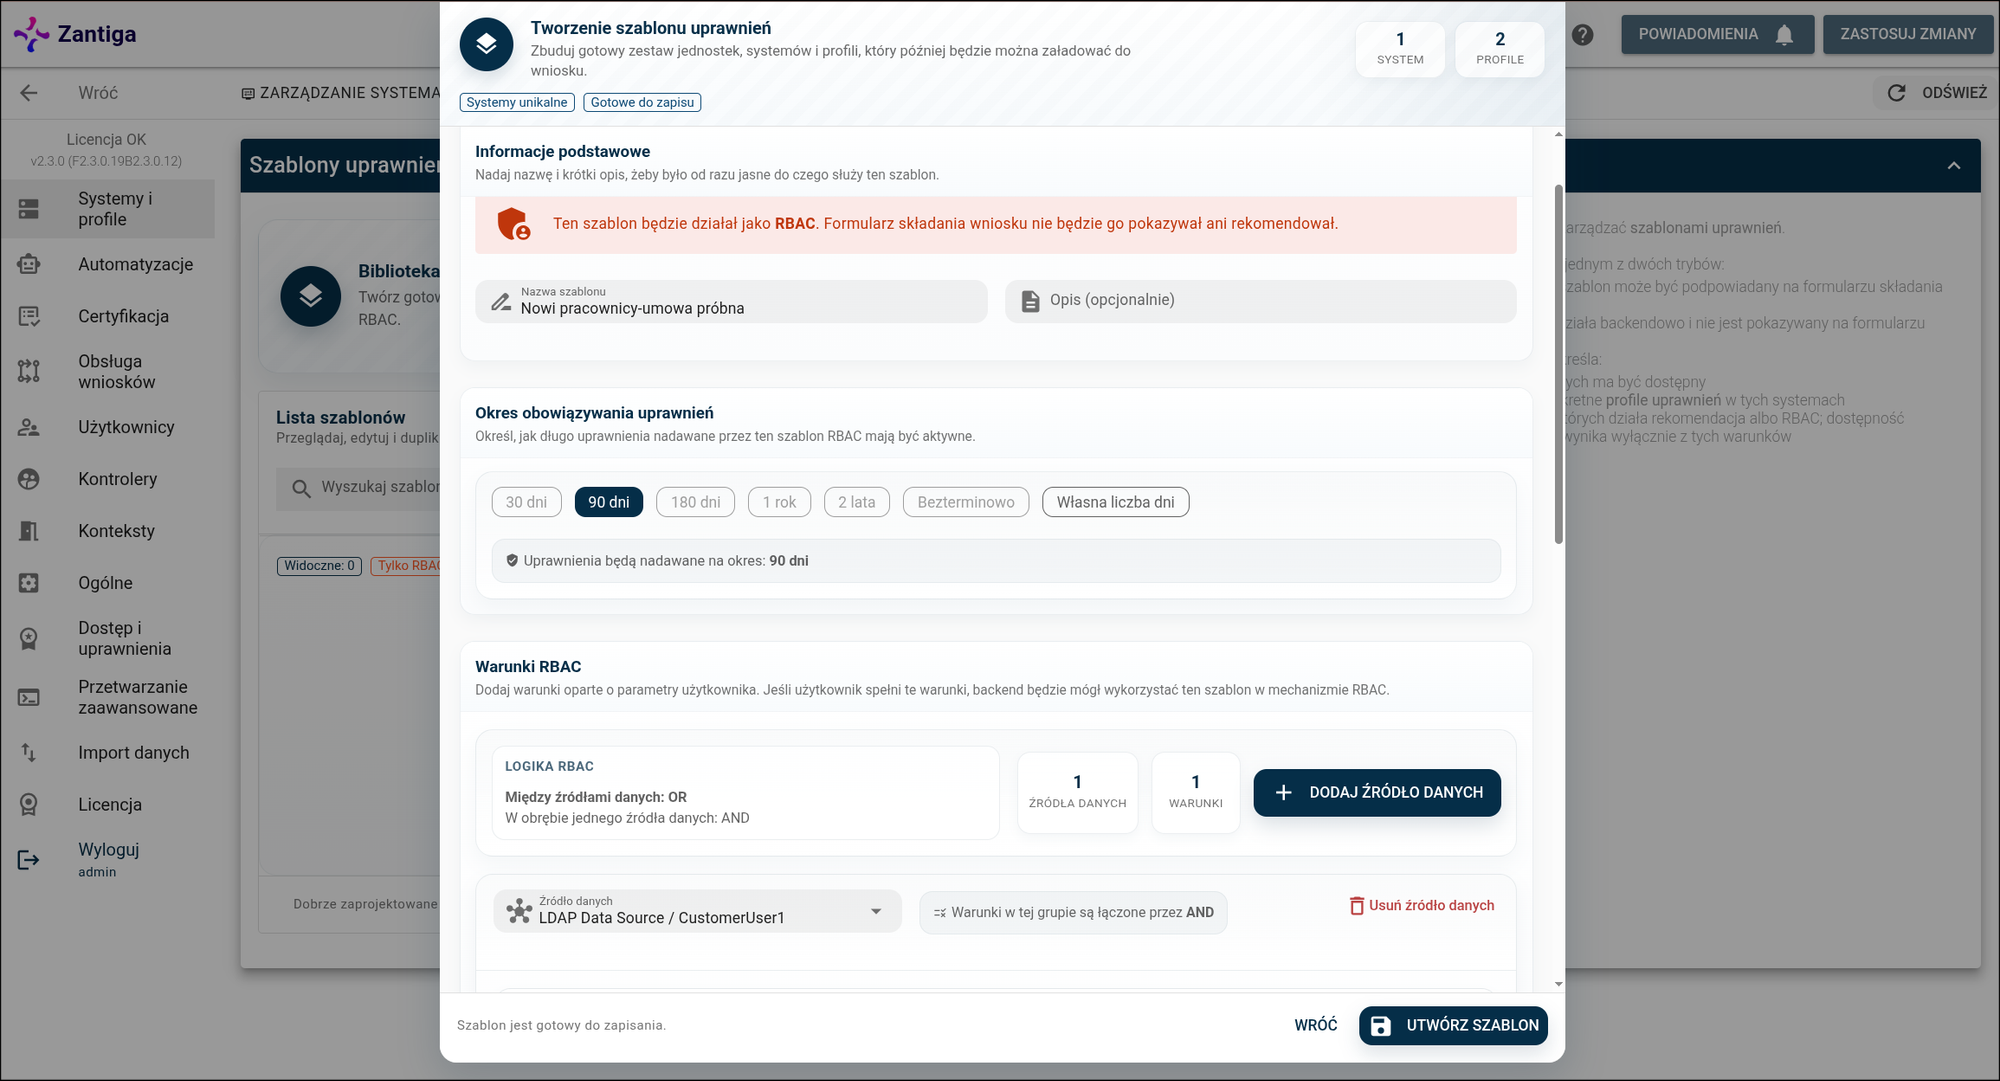
    • Wprowadzono system RBAC, umożliwiający zarządzanie dostępem użytkowników w oparciu o role i przypisane do nich uprawnienia.
    • Mechanizm usprawnia kontrolę dostępu wspierając zasadę minimalnych uprawnień.
    • Działa na podstawie skonfigurowanych szablonów RBAC oraz atrybutów użytkownika, pobieranych m.in. z Active Directory. Dopasowanie wartości atrybutów do reguł zdefiniowanych w szablonie automatycznie uruchamia proces wnioskowania o nadanie lub odebranie określonych uprawnień.
    • W połączeniu z mechanizmem automatycznej realizacji uprawnień przez technika AI, który obsługuje końcowy etap procesu po stronie systemu docelowego, cały etap procesowania uprawnienia może przebiegać bezobsługowo.
  • Onboarding i offboarding pracownika
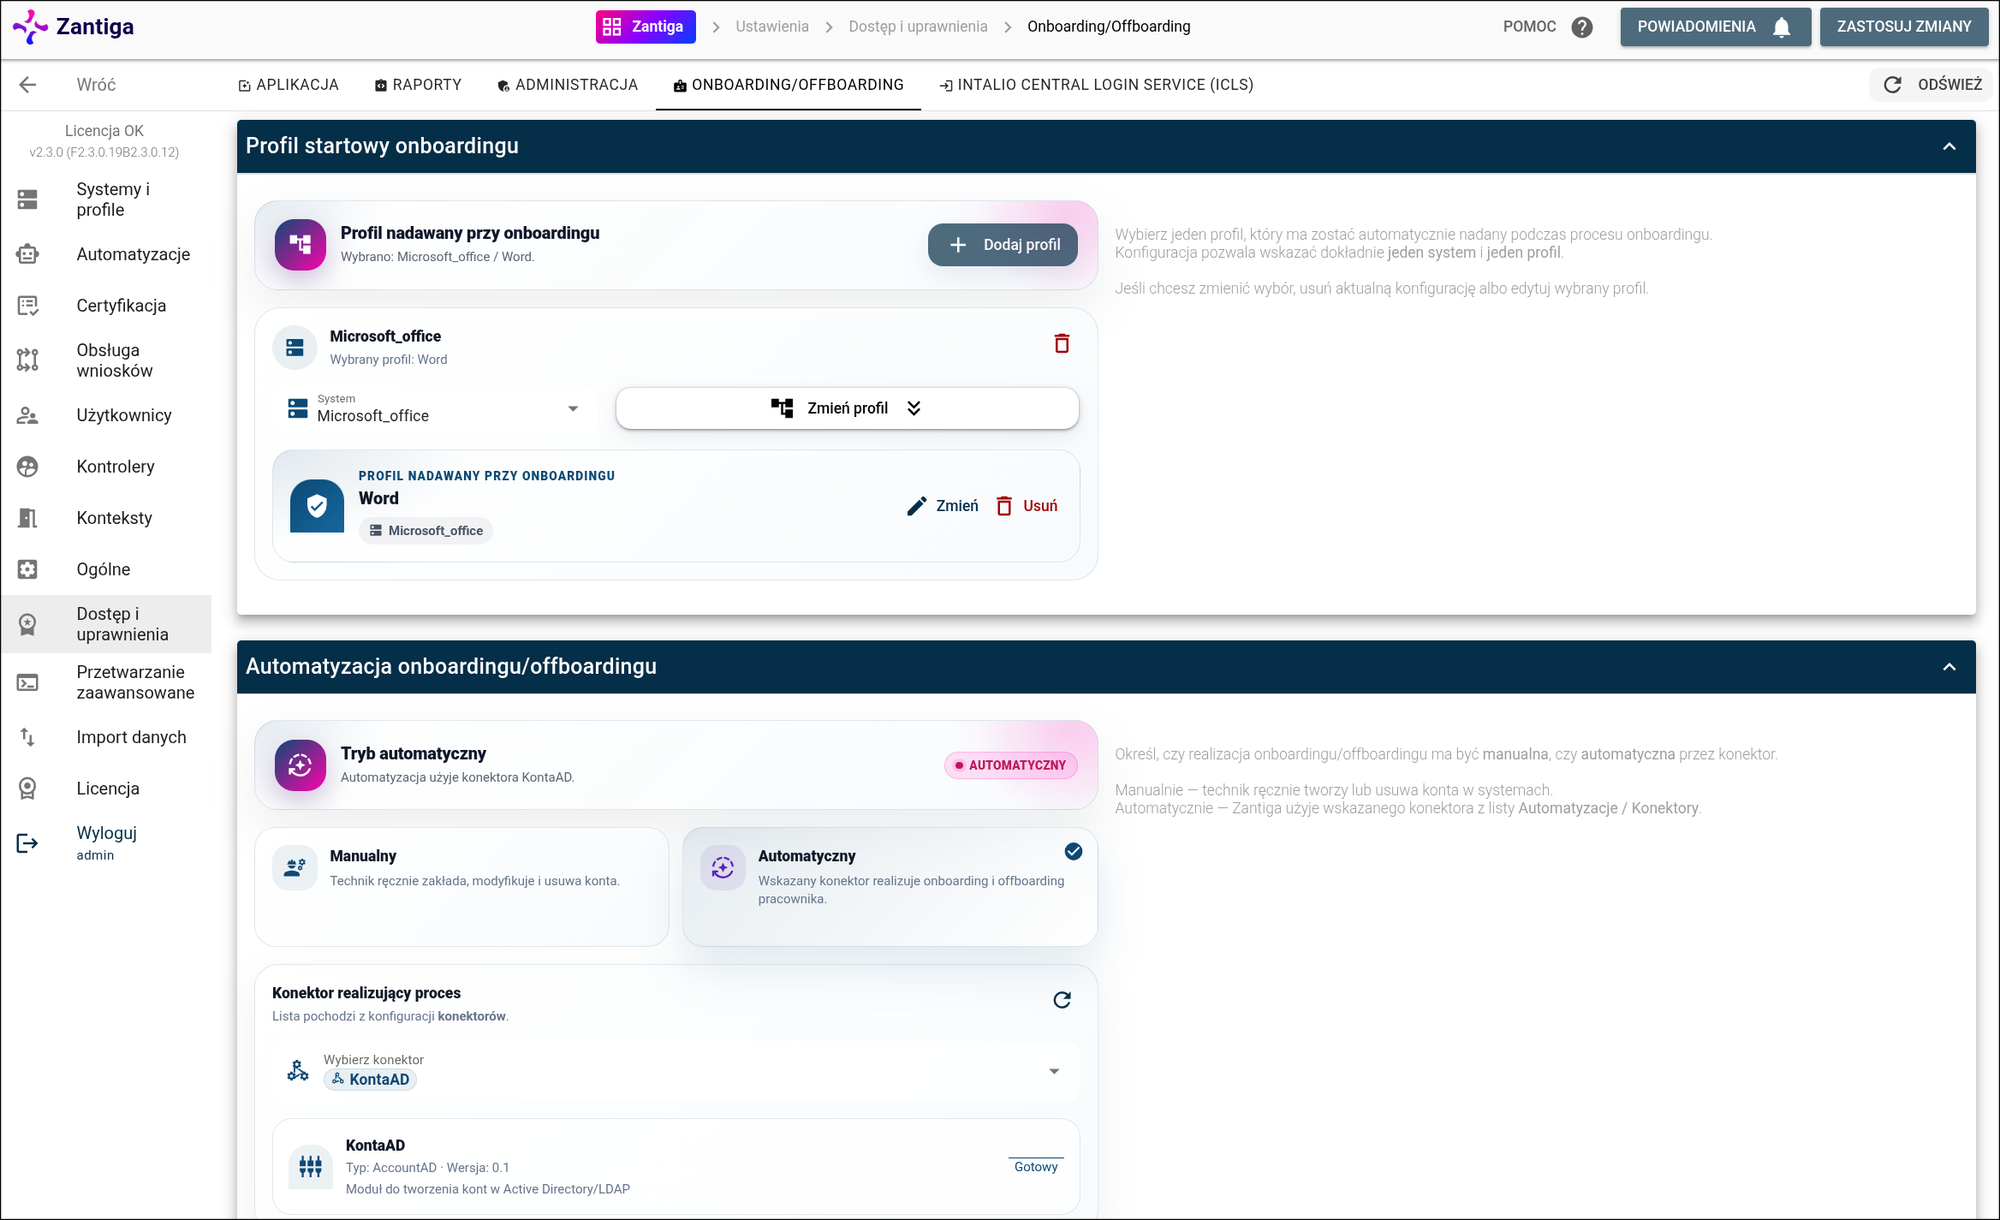
    • Wprowadzono procesy onboardingu i offboardingu pracownika, wspierające zarządzanie cyklem życia tożsamości w organizacji. Mechanizmy umożliwiają automatyzację działań związanych z tworzeniem kont m.in. w Active Directory, oraz nadawaniem uprawnień dla nowych pracowników, a także odbieraniem dostępów w przypadku zakończenia współpracy.
  • Integracja z systemem pocztowym Zimbra
    • Stworzono dedykowany konektor, umożliwiający wykonywanie operacji na uprawnieniach bezpośrednio w systemie docelowym. Integracja rozszerza warstwę konektorów wykorzystywanych do komunikacji z zewnętrznymi źródłami danych o użytkownikach.
  • Konfiguracja listy pracowników dla formularza wniosków
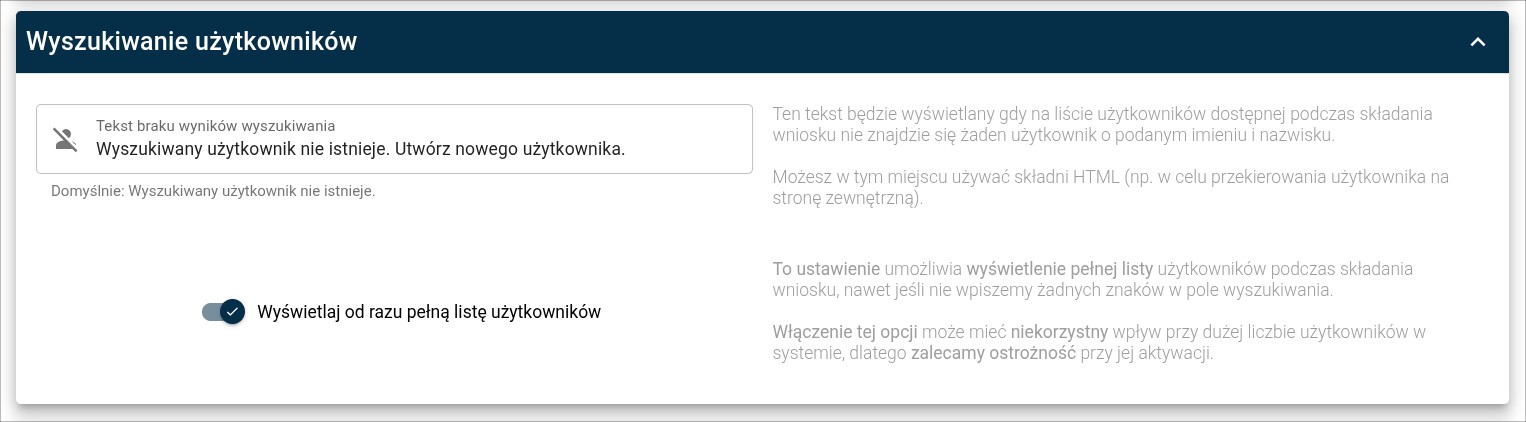
    • Dodano konfigurację w panelu administracyjnym umożliwiającą wyświetlanie pełnej listy pracowników po rozwinięciu pola „Moi pracownicy” na formularzu składania wniosków. Rozwiązanie pozwala dostosować sposób działania listy do mniejszych organizacji, w których filtrowanie pracowników po stronie backendu nie jest wymagane.
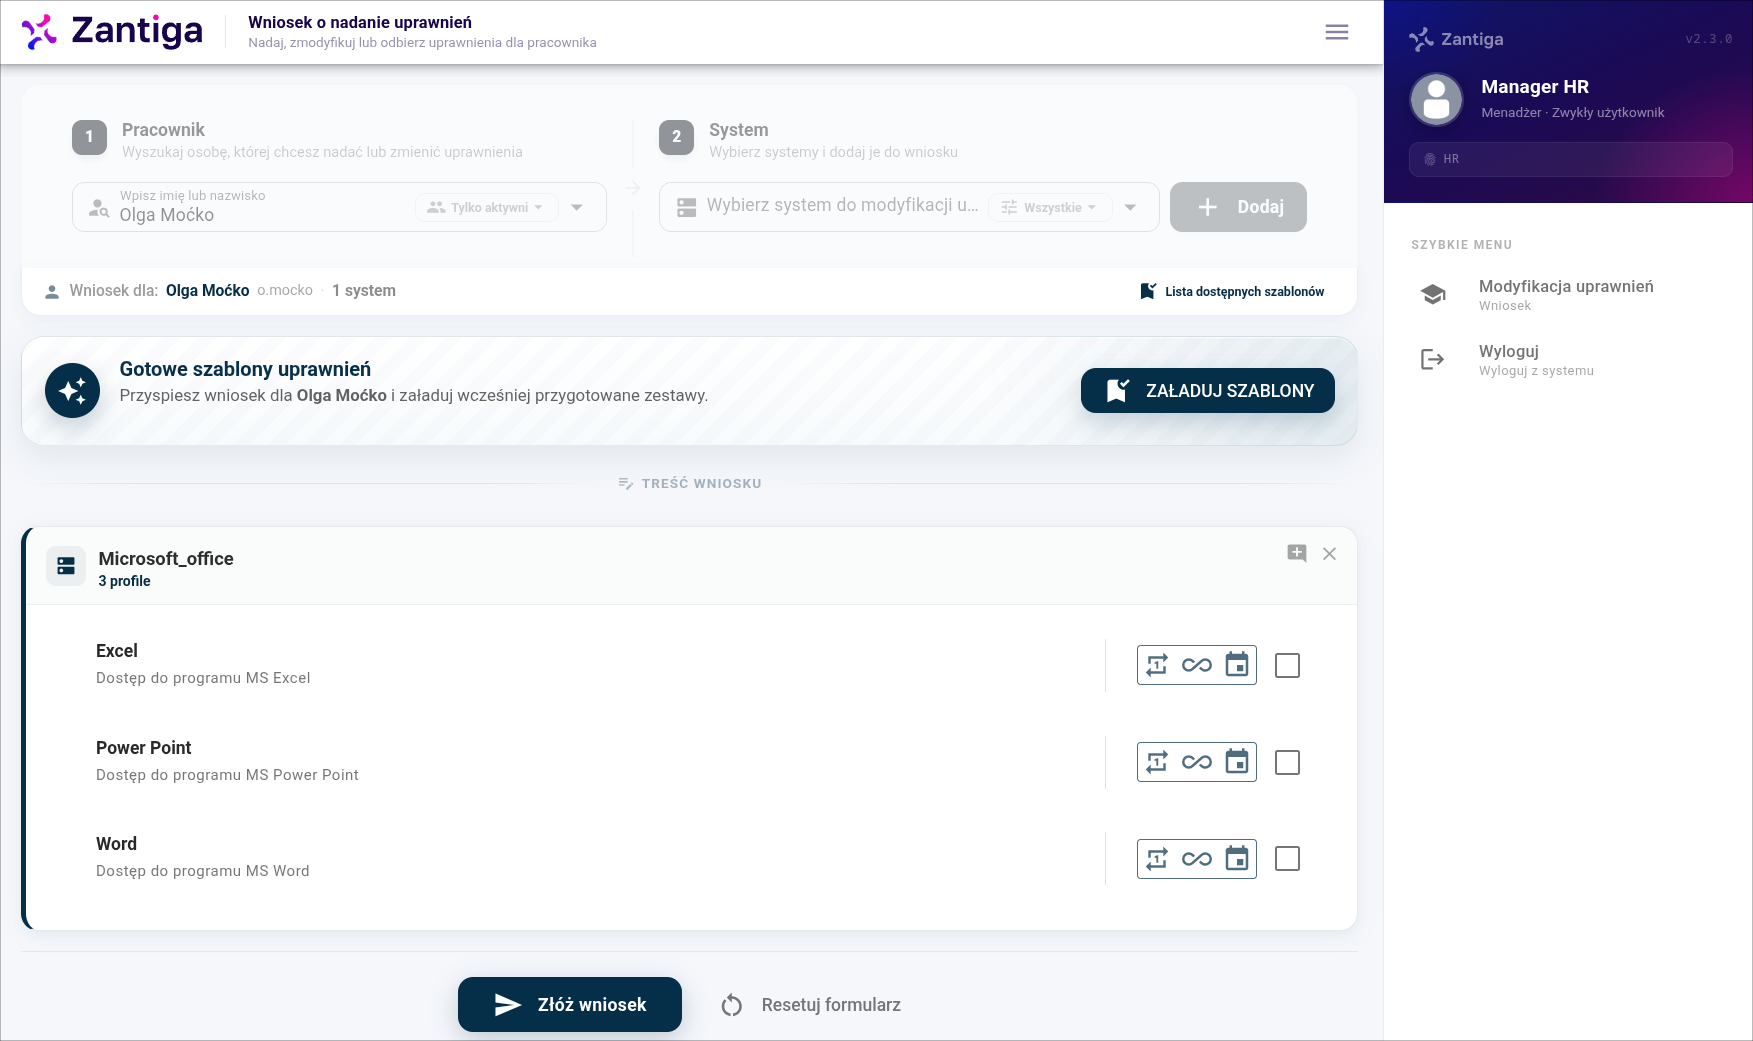
  • Dodano obsługę znaków nowej linii w opisach profili, dzięki czemu formatowanie wprowadzone w panelu administracyjnym jest poprawnie prezentowane również na formularzu.
  • Rozszerzono obsługę hierarchii stanowisk w procesach wykorzystujących moduł AvailableGroups, umożliwiając definiowanie wielopoziomowej ścieżki grup decyzyjnych. Jeżeli użytkownik objęty wnioskiem należy do grupy odpowiedzialnej za jego akceptację, system automatycznie przechodzi do kolejnego poziomu hierarchii, zapobiegając sytuacji, w której użytkownik mógłby zaakceptować własny wniosek. Mechanizm może wykorzystywać grupy pobierane z zewnętrznych źródeł np. Active Directory.
  • Dodano obsługę konfigurowalnej grupy SuperManagerów, której członkowie mogą składać wnioski w ramach wszystkich jednostek organizacyjnych, bez konieczności bezpośredniego przypisania do każdej z nich.

Zmiany:

  • Pakiet zmian podnoszących poziom ochrony systemu
    • Na podstawie wyników zewnętrznego audytu bezpieczeństwa aplikacji przeprowadzonego przez Securitum wdrożono pakiet zmian podnoszących poziom ochrony systemu. Wprowadzono szereg usprawnień zwiększających odporność aplikacji na potencjalne zagrożenia oraz poprawiających bezpieczeństwo komunikacji i przetwarzania danych. Dodatkowo dostosowano wybrane elementy konfiguracji systemu do aktualnych dobrych praktyk bezpieczeństwa.
  • Modernizacja interfejsu użytkownika
    • Całkowicie przeprojektowano i unowocześniono interfejs użytkownika aplikacji. Zmiany obejmują aktualizację warstwy wizualnej, ujednolicenie komponentów oraz poprawę czytelności i ergonomii pracy z systemem.
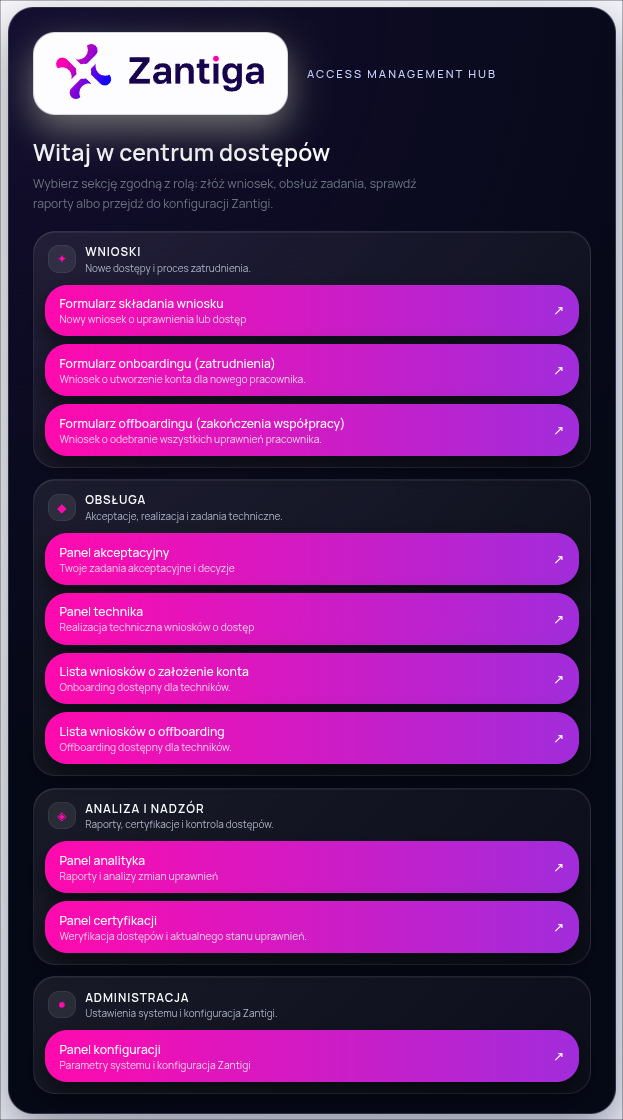
  • Przeprojektowano główny hub aplikacji, stanowiący centralny punkt dostępu do poszczególnych paneli i modułów systemu.
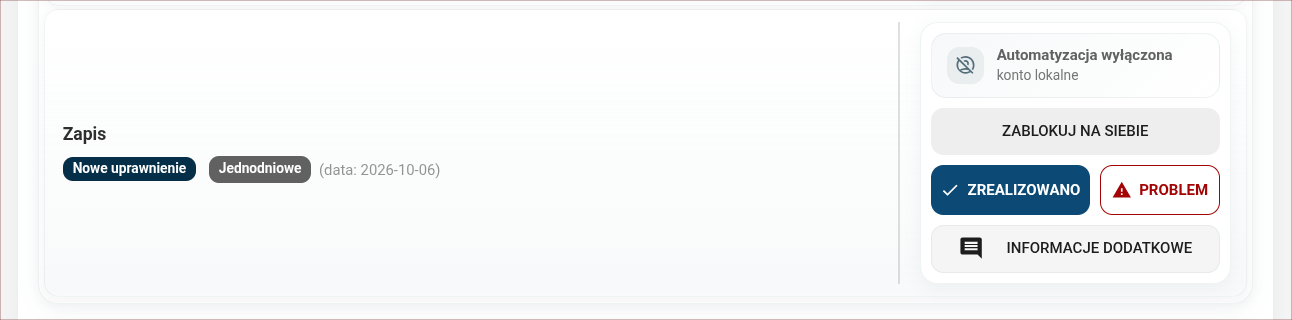
  • W ramach mechanizmu automatycznego nadawania uprawnień dodano przy wniosku informację o konieczności ręcznej realizacji profilu, jeśli zgodnie z aktualną konfiguracją nie jest on obsługiwany przez mechanizm automatyzacji.
  • Przeprojektowano mechanizm cache wykorzystywany podczas generowania raportów, znacząco skracając czas ich przygotowania, szczególnie w przypadku dużych zestawów danych.
  • Zmieniono sposób prezentacji nazw kart w przeglądarce, tak aby w pierwszej kolejności wyświetlana była nazwa aktualnego widoku, a następnie nazwa aplikacji Zantiga.

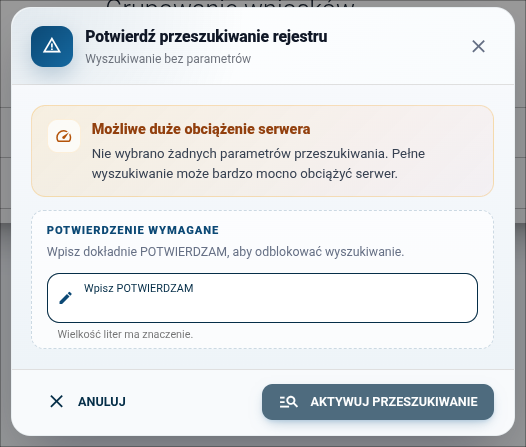
  • Zablokowano możliwość uruchamiania przeszukiwania raportów bez określenia parametrów bez dodatkowego potwierdzenia. Ze względu na potencjalnie wysokie obciążenie przy wyszukiwaniu danych dla całej organizacji użytkownik musi teraz świadomie potwierdzić wykonanie takiej operacji.
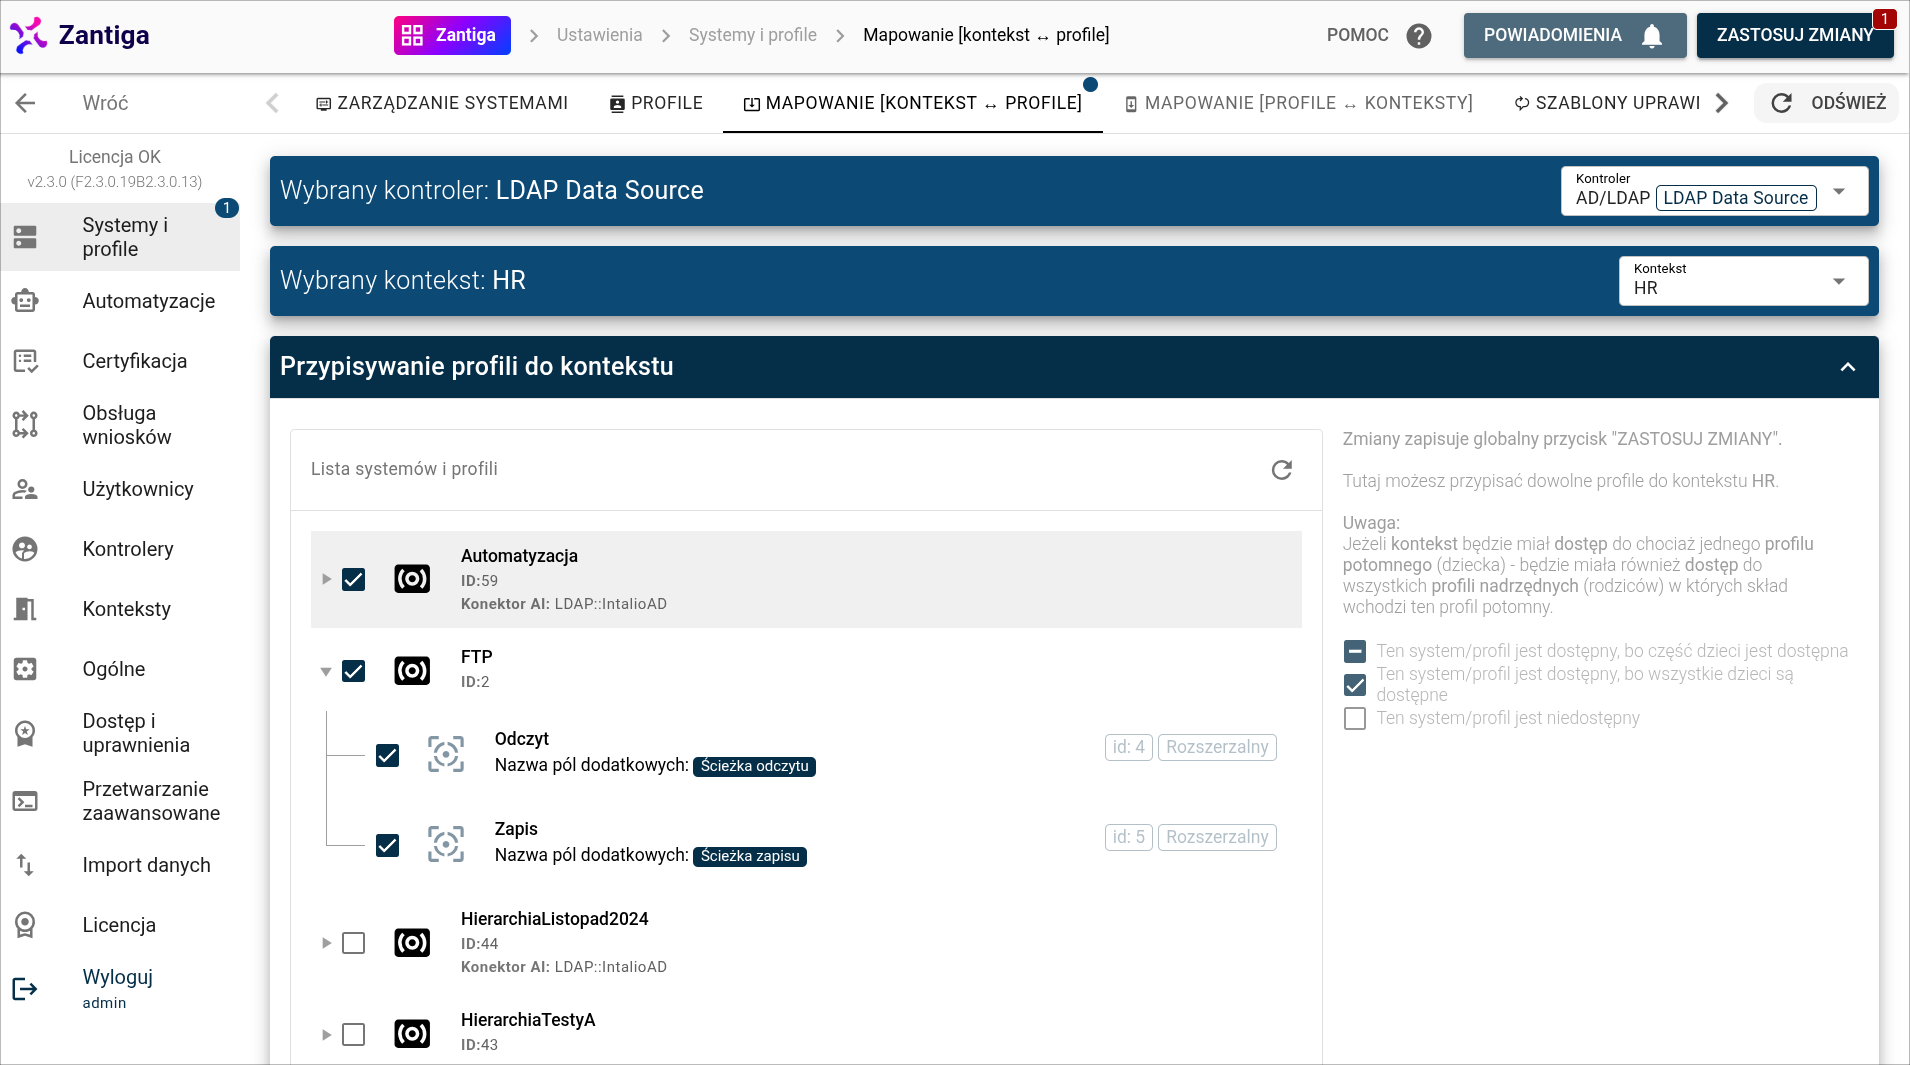
  • Ujednolicono zapis konfiguracji mapowania „kontekst–profile” z zapisem pozostałych ustawień. Mapowanie jest teraz zapisywane przy użyciu głównego przycisku zapisu, a osobny przycisk „Zapisz dostępne profile” został usunięty.
Poprawki:

  • Poprawiono mechanizm wyrównywania uprawnień w ramach certyfikacji.
  • Poprawiono zapisywanie opisu kontrolera. Po zmianie wartości w polu opisu dane są prawidłowo utrwalane i pozostają widoczne po odświeżeniu widoku.
  • Poprawiono wyświetlanie informacji o odmapowanym systemie na liście rozwijalnej wyboru systemów w panelu wysyłania wniosków. Odmapowany element jest teraz odpowiednio oznaczony jako usunięty.
  • Poprawiono obsługę wniosków dotyczących odbierania uprawnień w przypadku odmapowanego systemu.
  • Poprawiono obsługę wysyłania wniosku w sytuacji, gdy dla wybranych systemów nie istnieje wymagany proces.
  • Poprawiono obsługę odbierania uprawnień w dezaktywowanych systemach, w przypadku gdy informacje o uprawnieniach pochodziły z importu CSV.
  • Poprawiono zliczanie wniosków na panelu akceptacyjnym oraz panelu technika podczas filtrowania po użytkowniku i systemie, tak aby prezentowana liczba uwzględniała wszystkie pojedyncze pozycje wymagające osobnej akceptacji.
  • Poprawiono prezentację nazw systemów w ścieżce profili na panelu akceptacji i technika, tak aby zachowywany był ich pełny format, w tym zera wiodące.
  • Poprawiono komunikat wyświetlany podczas mapowania profili posiadających podprofile, tak aby prawidłowo informował, że zmiana obejmie również podprofile i będzie miała wpływ na proces ich późniejszego nadawania.
  • Poprawiono obsługę odmapowywania profili od kontekstów w zakładce „profil–konteksty”.
  • Poprawiono wyszukiwanie raportów według zadanego zakresu.
  • Poprawiono sortowanie systemów na liście wniosków w panelu wysyłania, tak aby kolejne wybrane systemy były wyświetlane zgodnie z kolejnością ich wyboru.
  • Poprawiono obsługę ustawień przeterminowanych wniosków.
Wersja 2.2.1

Nowości:

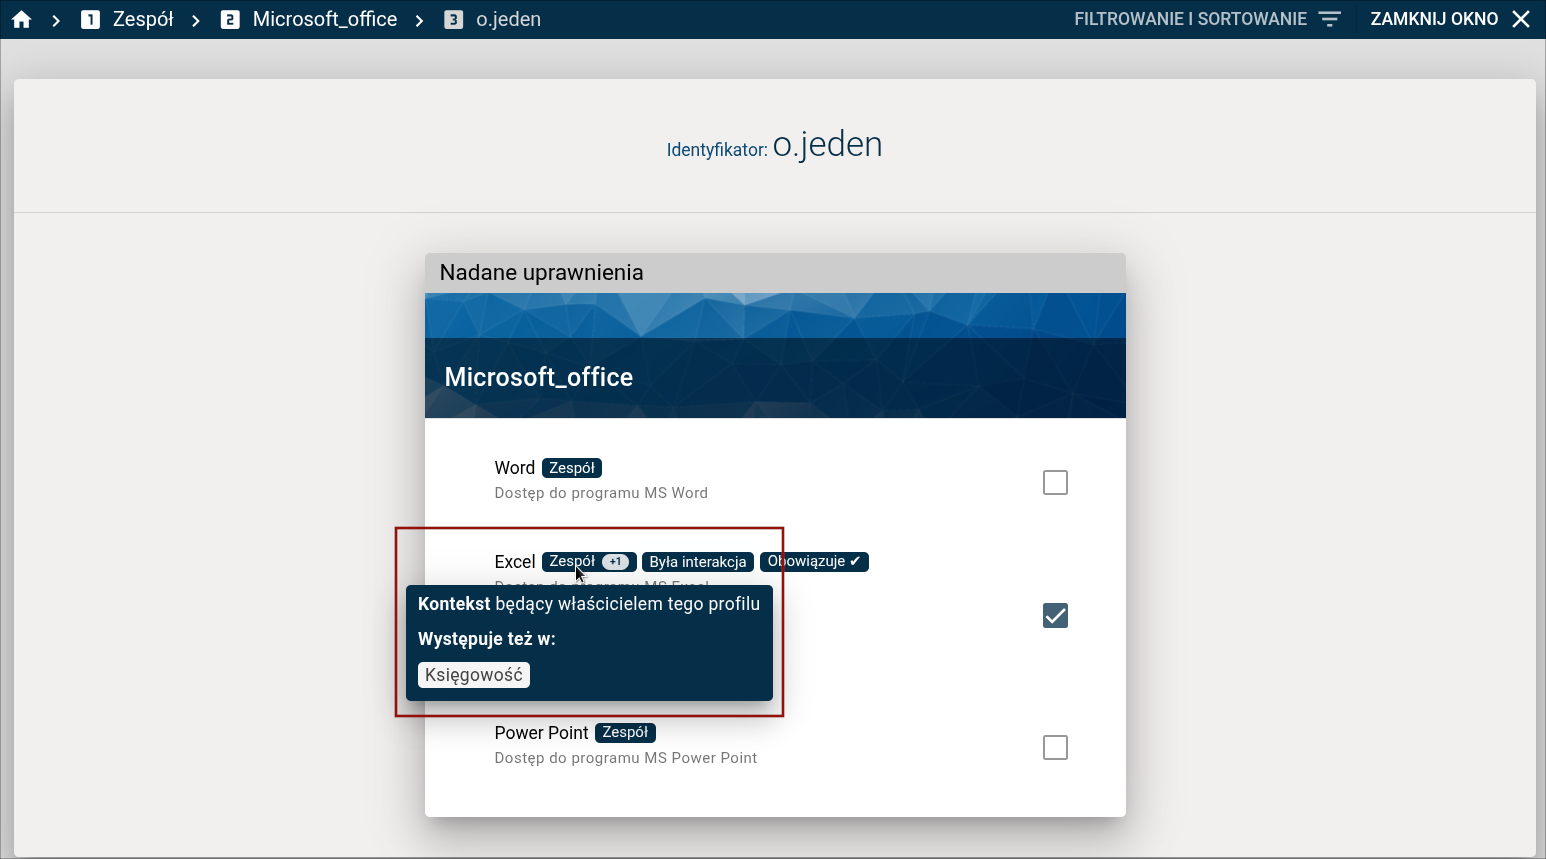
  • W widoku "Aktualnie nadane" w rejestrze uprawnień dodano informację o wszystkich kontekstach w jakich dany użytkownik ma nadany dany profil.
  • Wprowadzono mechanizm ukrywania haseł znajdujących się w plikach konfiguracyjnych panelu administratora dostępnych po stronie klienta.
  • Wprowadzono poprawki XSS, ograniczając możliwość wstrzyknięcia i wykonania kodu HTML/JavaScript w kontekście domeny, co zwiększa bezpieczeństwo aplikacji.
  • Rozszerzono konfigurację integracji z OTOBO w ustawieniach panelu administracyjnego: dodano opcję „Wyświetlaj linki do OTOBO w menu”
  • Dodano ustawienie HTTPOnly dla ciasteczek [ICLS]

Zmiany:

  • Zaktualizowano logikę widoków certyfikacji- użytkownicy pozbawieni aktywnych uprawnień w danym dniu są pomijani w panelu certyfikacji, niezależnie od wcześniejszych przypisań, które utraciły ważność.
  • Zmodyfikowano serwis pracy współbieżnej (WebSocket) w celu poprawy stabilności działania.
  • Zaktualizowano nazwę systemu wyświetlaną w różnych elementach interfejsu, dostosowując ją do nowej marki Zantiga.
  • Zmodyfikowano funkcję import, wprowadzając usprawnienia poprawiające jej działanie.
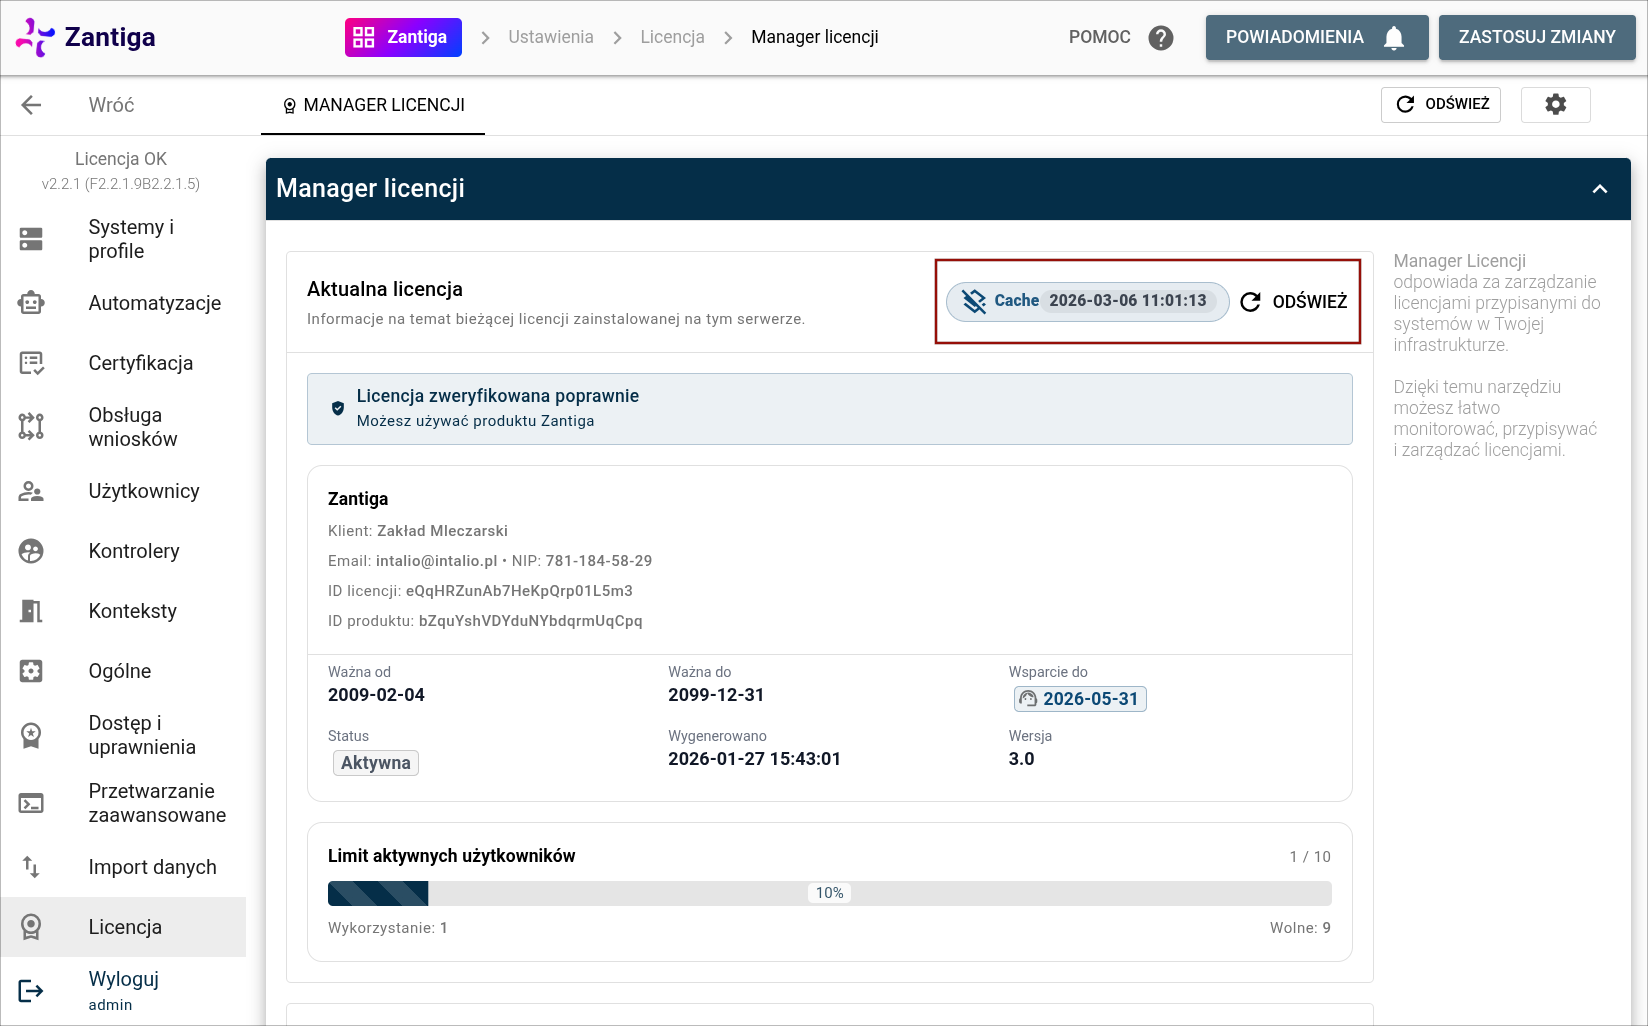
  • Zaktualizowano mechanizm automatycznego przeliczania użytkowników w licencji- znacznik daty i godziny odświeżenia cache jest teraz ustawiany zgodnie z czasem wywołania automatycznego modułu weryfikacji, z zachowaniem poprawnej synchronizacji w przypadku równoległego ręcznego odświeżania.

Poprawki:

  • Usprawniono funkcję import, poprawiając jej wydajność i stabilność działania.
  • Zaktualizowano mechanizm wyświetlania auto- expired w systemie WebSocket, eliminując duplikowanie wniosków i zapewniając poprawne wyświetlanie pojedynczego wpisu.
  • Poprawiono wyświetlanie informacji przy ręcznie dodawanych wpisach w panelu certyfikacji- zamiast symbolu „.” widoczny jest użytkownik, który dokonał dodania.
  • Usunięto błąd przy ręcznym dodawaniu użytkowników do certyfikacji- funkcja działa poprawnie niezależnie od przypisanego właściciela certyfikacji.
  • Skorygowano wyświetlanie informacji o zewnętrznym identyfikatorze przy ręcznym dodawaniu uprawnień w panelu certyfikacji- pokazywane są tylko faktycznie przypisane identyfikatory.
  • Poprawiono wyświetlanie właściciela certyfikacji w panelu rejestru- teraz pokazuje faktycznego użytkownika, który wykonał certyfikację, zamiast domyślnie wyświetlać administratora
  • Poprawiono mechanizm nadzorowanego przetwarzania wniosków- wyeliminowano problem „brak historii wniosku” wynikający ze współbieżnego przetwarzania danych, zapewniając prawidłowe uruchamianie procesów

Wersja 2.2.0

Nowości:

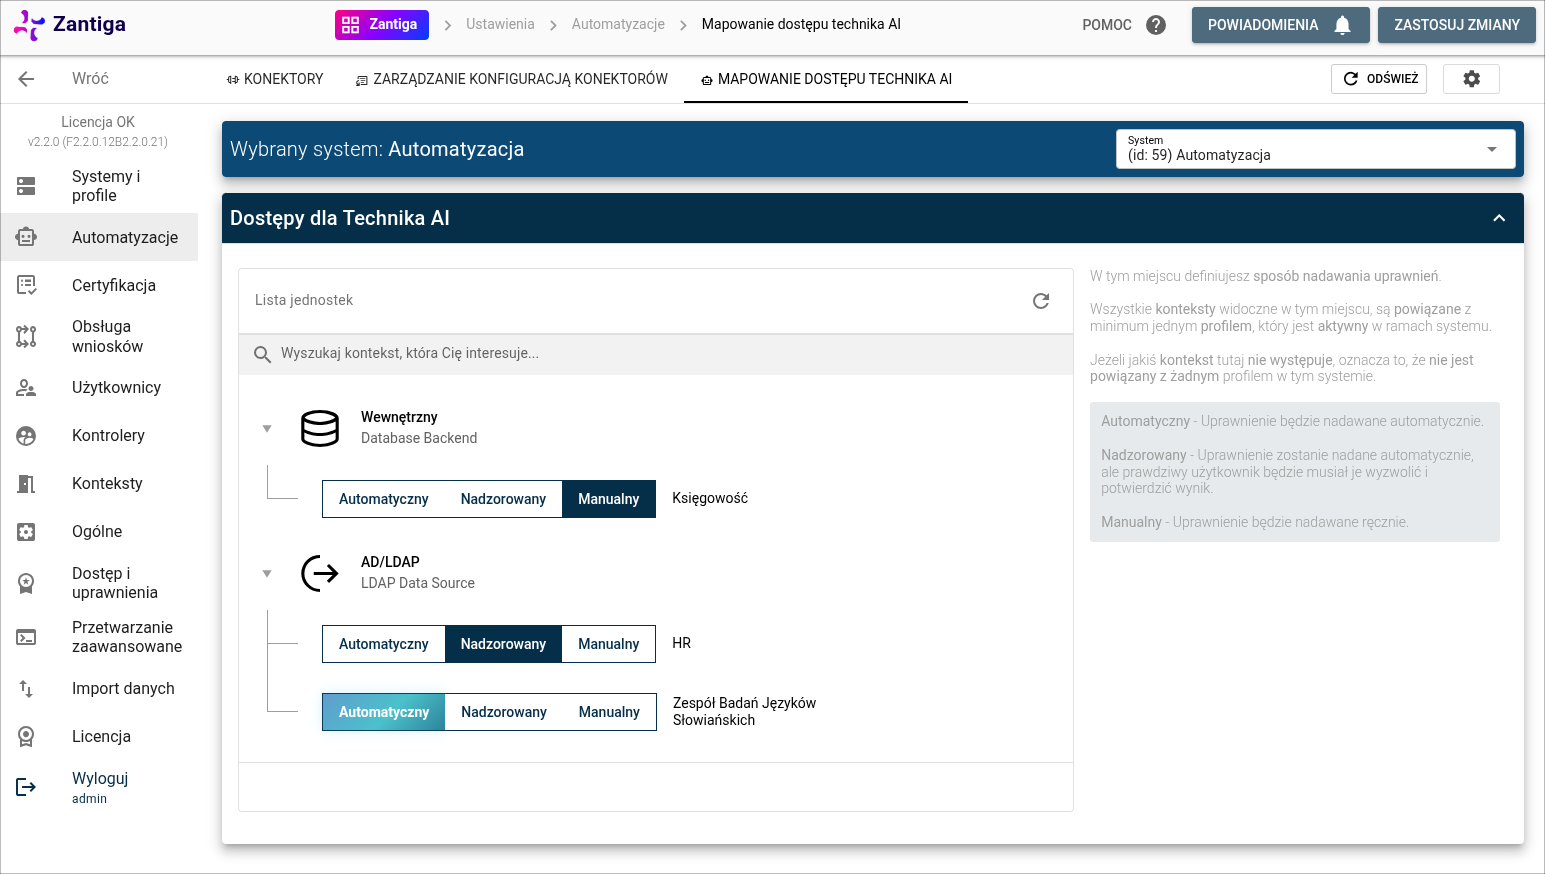
  • Wprowadzono mechanizm automatycznego nadawania uprawnień w systemie tożsamości Active Directory oraz w innych systemach o podobnym przeznaczeniu. Funkcjonalność umożliwia realizację przydziału uprawnień bez udziału żywego technika, na podstawie zdefiniowanych reguł, co skraca czas obsługi wniosków i ogranicza ryzyko błędów operacyjnych
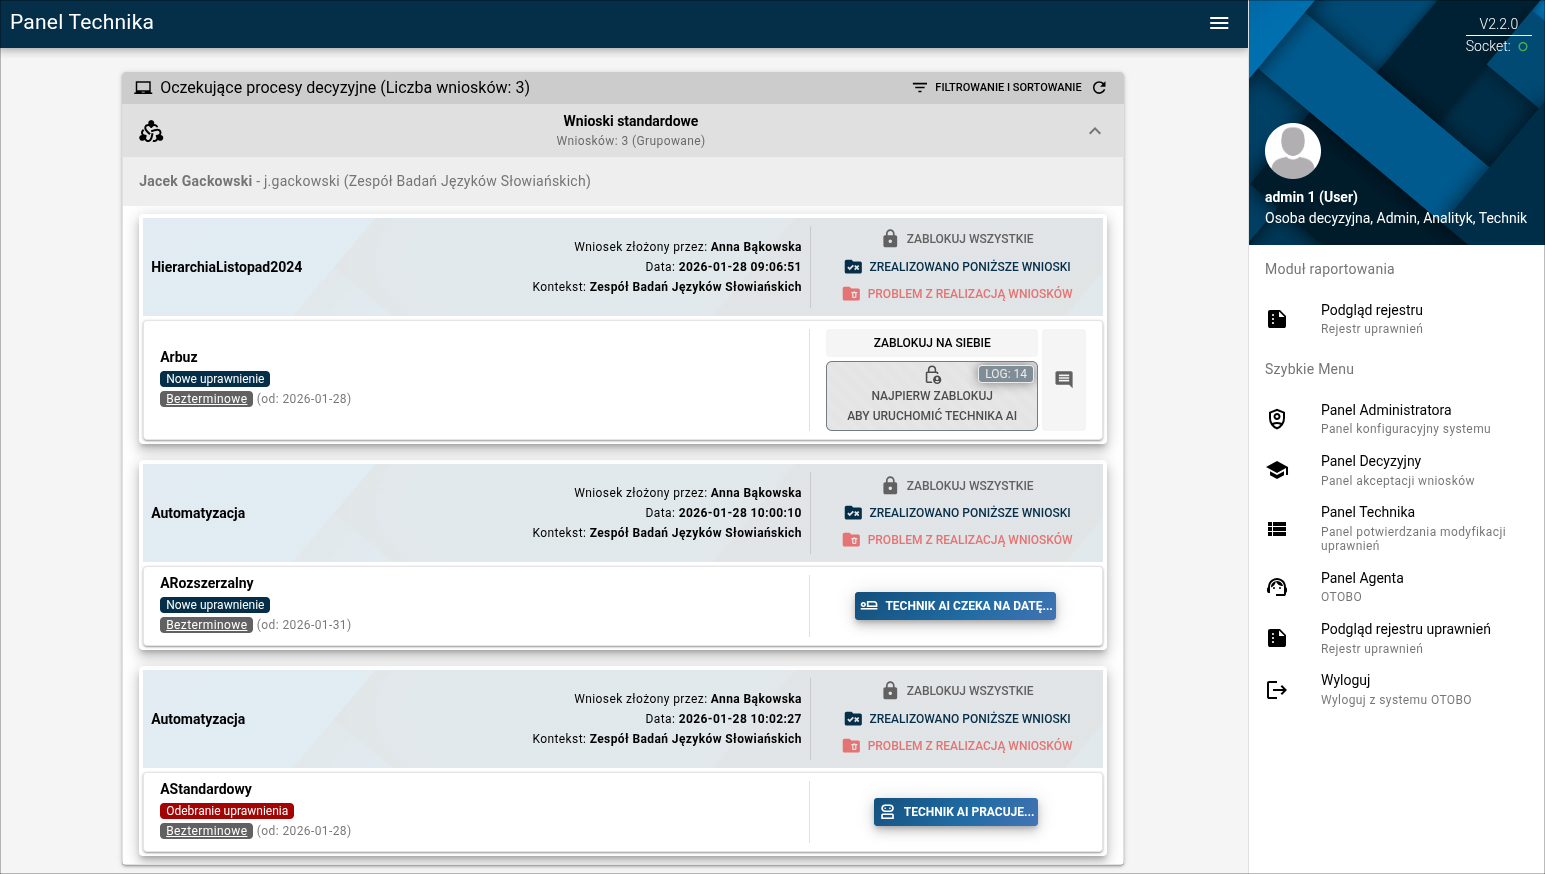
    • Automatyzacja w Zantiga została zaimplementowana w postaci mechanizmu, który nazwaliśmy “Technikiem AI”. Posiada on dwa tryby działania
      • w pełni automatyczny: sam wykrywa, które wnioski mogą zostać zrealizowane, sam dokonuje zmian w systemach dziedzinowych i sam raportuje wynik swojej pracy bezpośrednio do rejestru
      • nadzorowany: pracownik działu IT może sam wyzwolić działanie Technika AI dla konkretnych wniosków i obserwować w czasie rzeczywistym raport z jego działania, aby na koniec ręcznie potwierdzić do rejestru Zantiga, jaki był rezultat jego działania
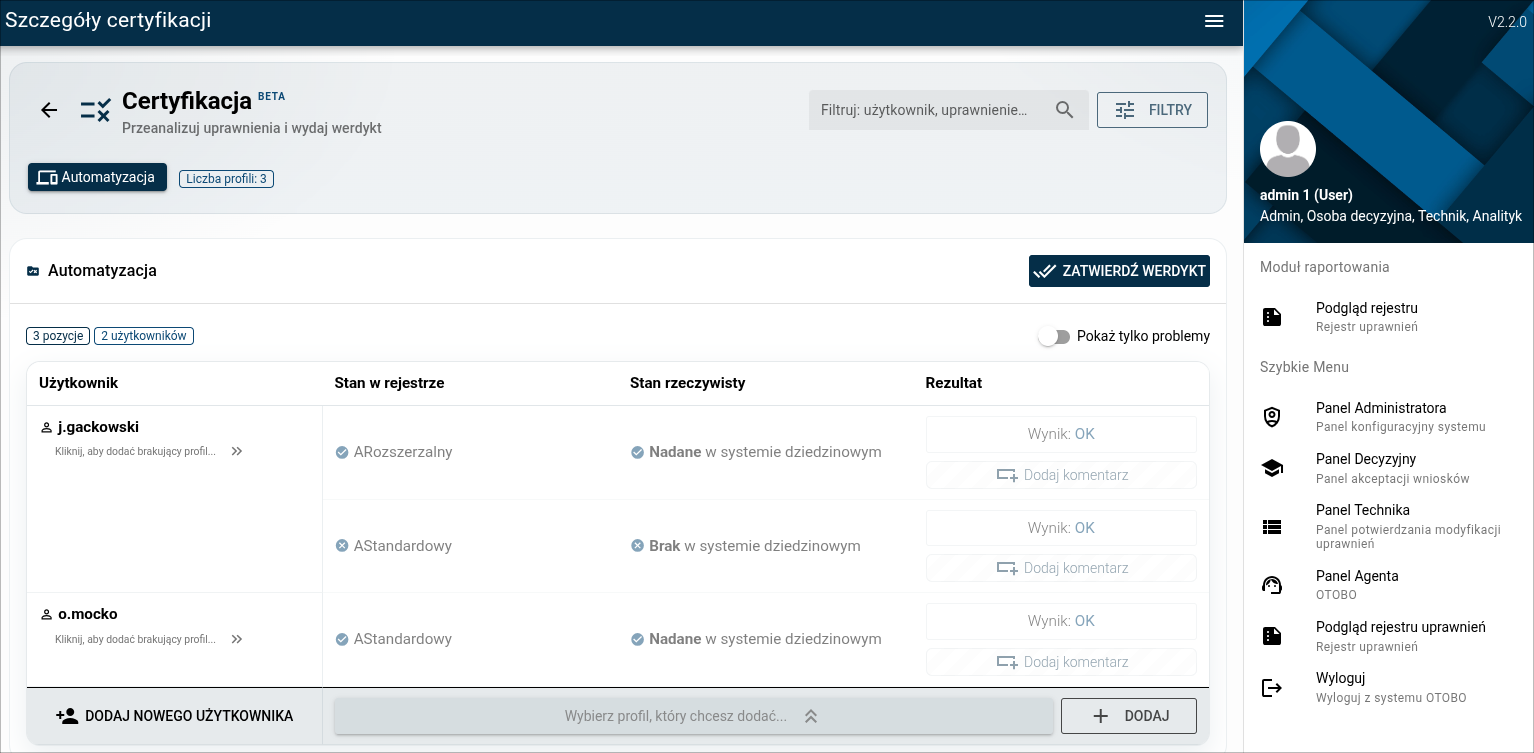
  • Wprowadzono mechanizm certyfikacji uprawnień, w ramach którego weryfikowana jest zgodność rzeczywistych uprawnień pracowników z zapisami w rejestrze systemu Zantiga. Proces pozwala identyfikować zarówno nieautoryzowany dostęp, jak i brak przypisanych uprawnień wymaganych według rejestru, umożliwiając ich korektę w systemach dziedzinowych
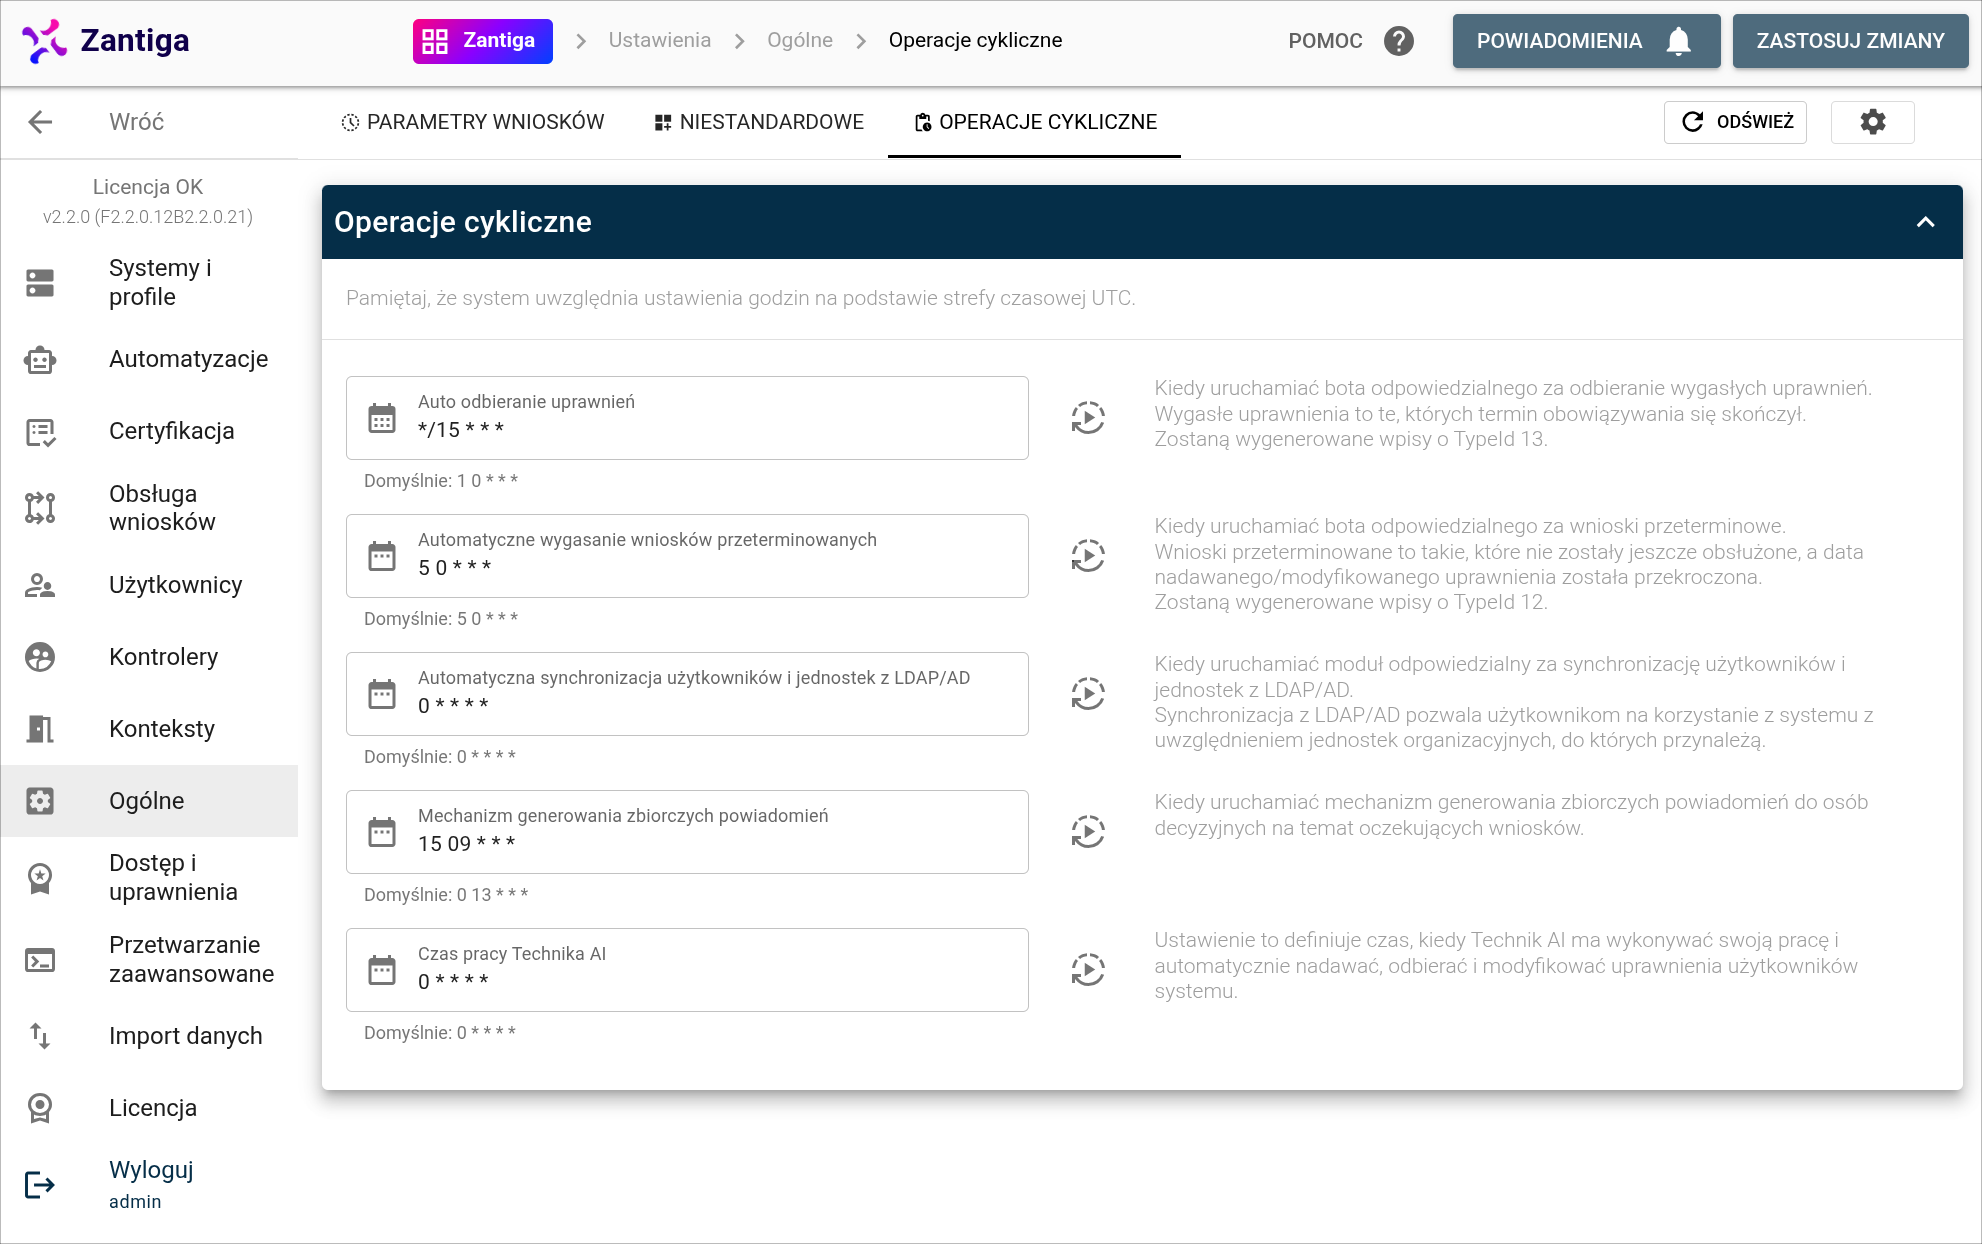
  • Dodano możliwość uruchamiania dowolnej akcji cyklicznej bezpośrednio z poziomu interfejsu panelu konfiguracji
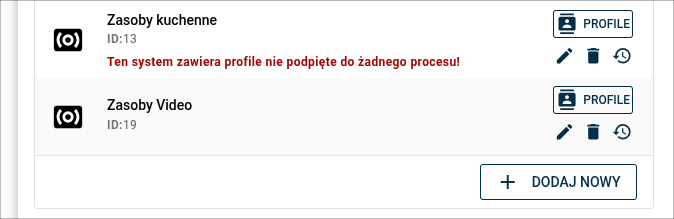
  • Na liście systemów i profili w panelu konfiguracji dodano wyświetlanie informacji o tych elementach, które nie są objęte żadnym procesem. Dane są automatycznie odświeżane po zapisaniu zmian
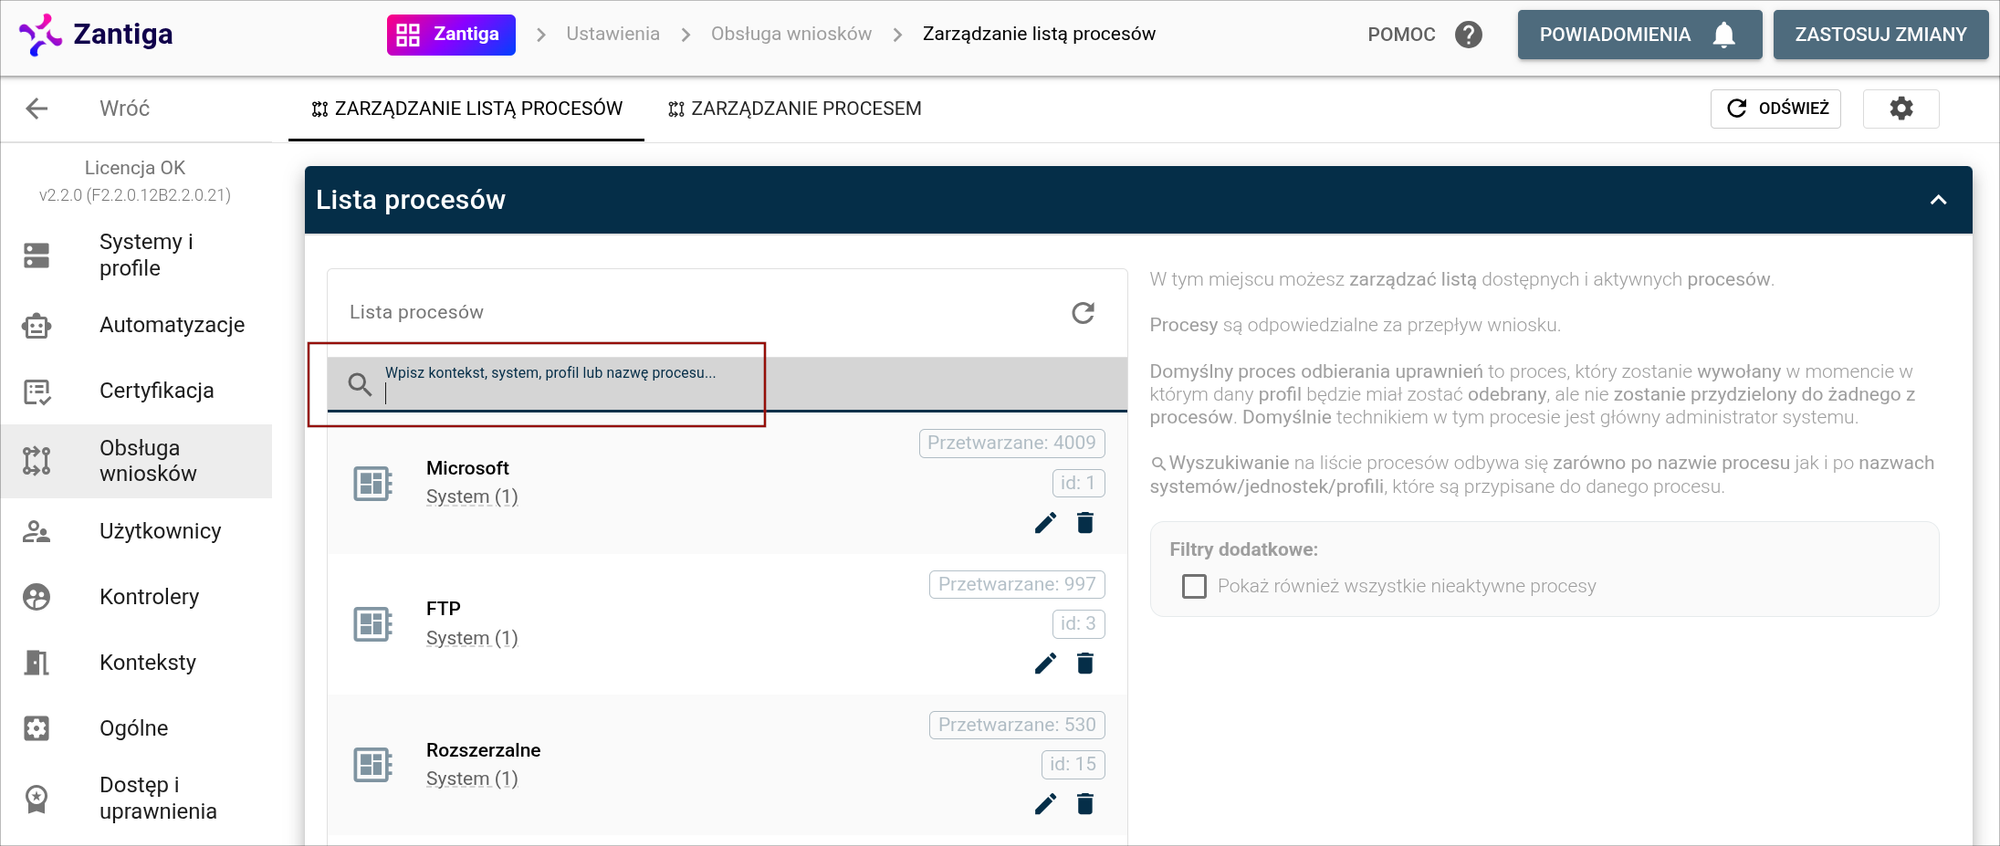
  • W panelu konfiguracji dodano mechanizm wyszukiwania procesów, umożliwiający odnalezienie procesu na podstawie wskazanego kontekstu, systemu lub profilu. Funkcja ułatwia identyfikację powiązań pomiędzy elementami konfiguracji a procesami, w których są one wykorzystywane
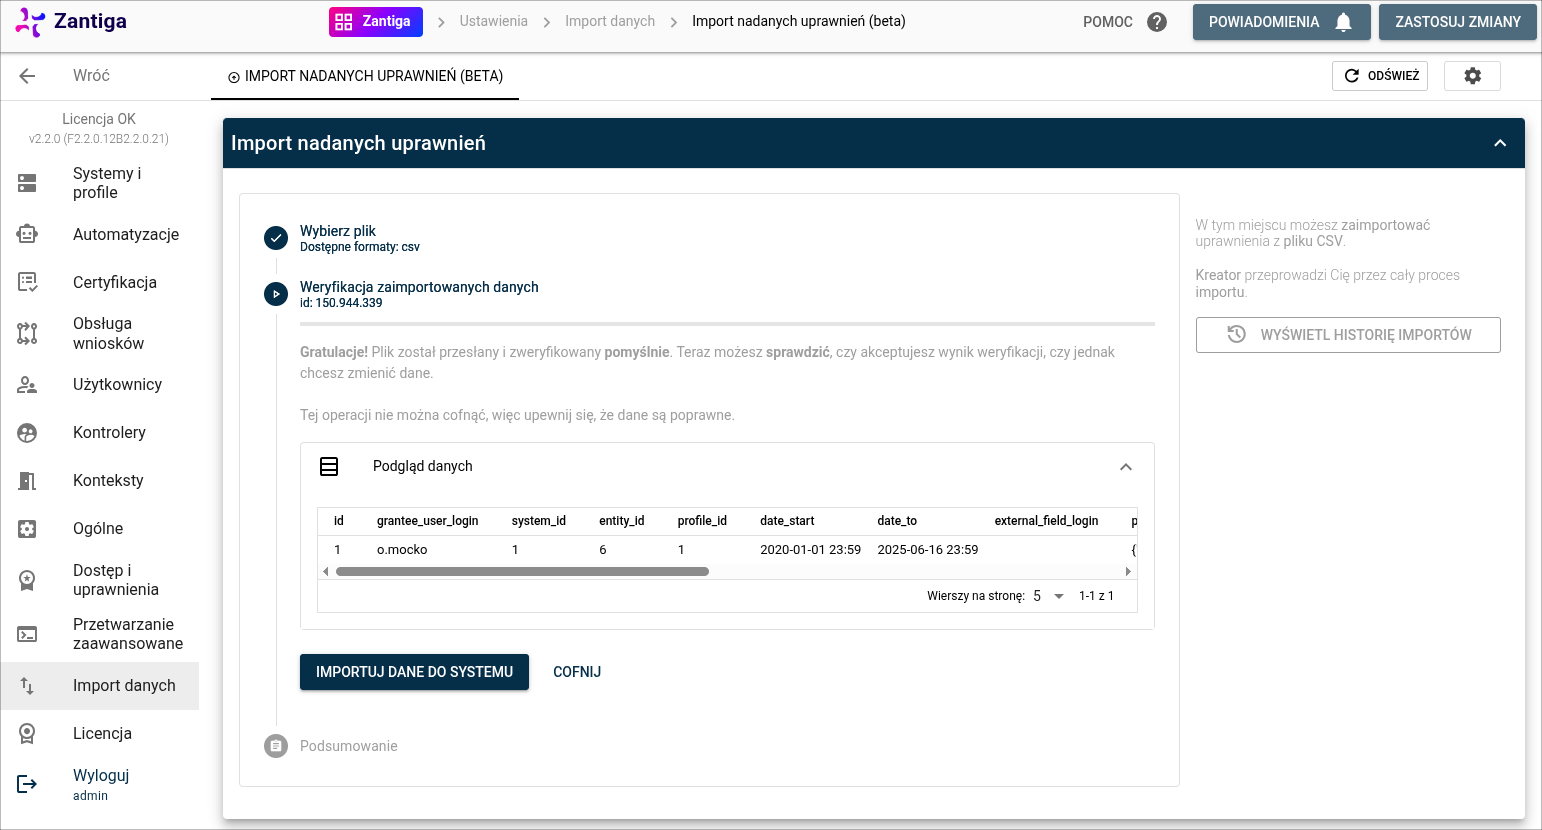
  • Utworzono możliwość importu uprawnień z pliku.csv. Funkcjonalność umożliwia import danych o uprawnieniach, wspierając organizacje w procesie migracji danych do systemu Zantiga. Umożliwia również przeglądanie historii wykonanych importów. Może być wykorzystywana w dwóch scenariuszach:
    • migracja z systemu zewnętrznego – organizacja posiadała wcześniej niezależny system/plik nadzoru nad uprawnieniami, a import pozwala na przeniesienie istniejących danych do nowego środowiska Zantiga przy jego pierwszym uruchomieniu
    • integracja z nowym komponentem – system Zantiga był wcześniej wykorzystywany do zarządzania tylko częścią uprawnień, a w ramach rozszerzenia funkcjonalności wprowadzana jest obsługa nowego obszaru, w którym także były nadawane uprawnienia. Import umożliwia ich zsynchronizowanie z aktualnym repozytorium Zantiga
  • Na portalu konfiguracji na zakładce obsługi procesów udostępniono funkcjonalność wyszukiwania procesów. Umożliwia ona szybkie odnalezienie procesu, w którym występuje wskazany system, profil lub kontener
    • Dodano także wyszukiwarkę systemów oraz profili na zakładce mapowania profil-konteksty
  • Dodano obsługę współbieżnej pracy (WebSocket), umożliwiając równoległe przetwarzanie wniosków w czasie rzeczywistym
  • Dodano weryfikację daty rozpoczęcia obowiązywania uprawnienia po stronie warstwy serwerowej w celu zapobiegania składaniu wniosków z wsteczną datą wynikającą z cofniętego czasu systemowego na urządzeniu użytkownika
  • Dodano wyszukiwanie loginów z uwzględnieniem polskich znaków w integracji z AD, aby uniknąć nieprecyzyjnych dopasowań wynikających z normalizacji znaków
  • Dodano mechanizm licencjonowania wersji systemu wraz z informacją o datach obowiązywania licencji, okresie wsparcia oraz liczbie użytkowników

Zmiany:

  • Zmiana nazwy z Intalio Access Management na Zantiga i dodanie nowego logo
  • Zmiana sposobu prezentacji uprawnień do obsłużenia na panelach dyrektora i technika
    • Nowa forma prezentacji została zoptymalizowana pod kątem czytelności, zwłaszcza w przypadku dużej liczby aktywnych uprawnień, co ułatwia ich szybkie identyfikowanie i przetwarzanie
  • Zmieniono interfejs dodawania użytkowników do kontekstów i grup
  • Zmieniono układ kolumn w generowanych raportach w formacie PDF oraz Excel. Najistotniejsze informacje zostały przesunięte na początek, co zwiększa użyteczność raportów
  • Zmieniono nazwę elementu „jednostka” na „kontekst” w celu zwiększenia czytelności i jednoznaczności nazewnictwa
  • Zmieniono informacje wyświetlane w okienkach informacyjnych odnoszące się do „profilów” lub „kontenerów” na „elementy” w celu ujednolicenia nazewnictwa.
  • Udoskonalono stylowanie okien na karcie procesów w panelu wysyłania wniosków, poprawiając spójność wizualną i czytelność interfejsu
  • Przyspieszono działanie paneli akceptacji, technik, formularza składania wniosku oraz generowania raportów, poprawiając wydajność systemu

Poprawki:

  • Poprawiono wyświetlanie elementu „Oczekujące procesy decyzyjne (Liczba…)” na panelu Technika, w tym na urządzeniach z małym ekranem
  • Poprawiono widoczność kontekstów z bazy wewnętrznej podczas operacji mapowania profil–kontekst
  • Poprawiono błąd generowania wniosków dla uprawnień auto-wygasłych w sytuacjach, gdy pracownik posiadał dwa tożsame uprawnienia w różnych kontekstach lub gdy uprawnienia były modyfikowane pod kątem zawartych w nich ścieżek
  • Usunięto problem z niewyświetlającym się oświadczeniem do akceptacji w przypadku modyfikacji wyłącznie ścieżki w ramach uprawnienia rozszerzalnego
  • Poprawiono działanie funkcji filtrowania po systemie w panelach dyrektora i technika, zapewniając poprawną identyfikację i prezentację wyników
  • Doprecyzowano prezentację pól login, które mogą być wprowadzane przez technika podczas nadawania uprawnień
  • Wprowadzono automatyczne zapisywanie adresu e-mail użytkownika, którego dotyczy wniosek, do pola dynamicznego

Wersja 2.1.0

Nowości:

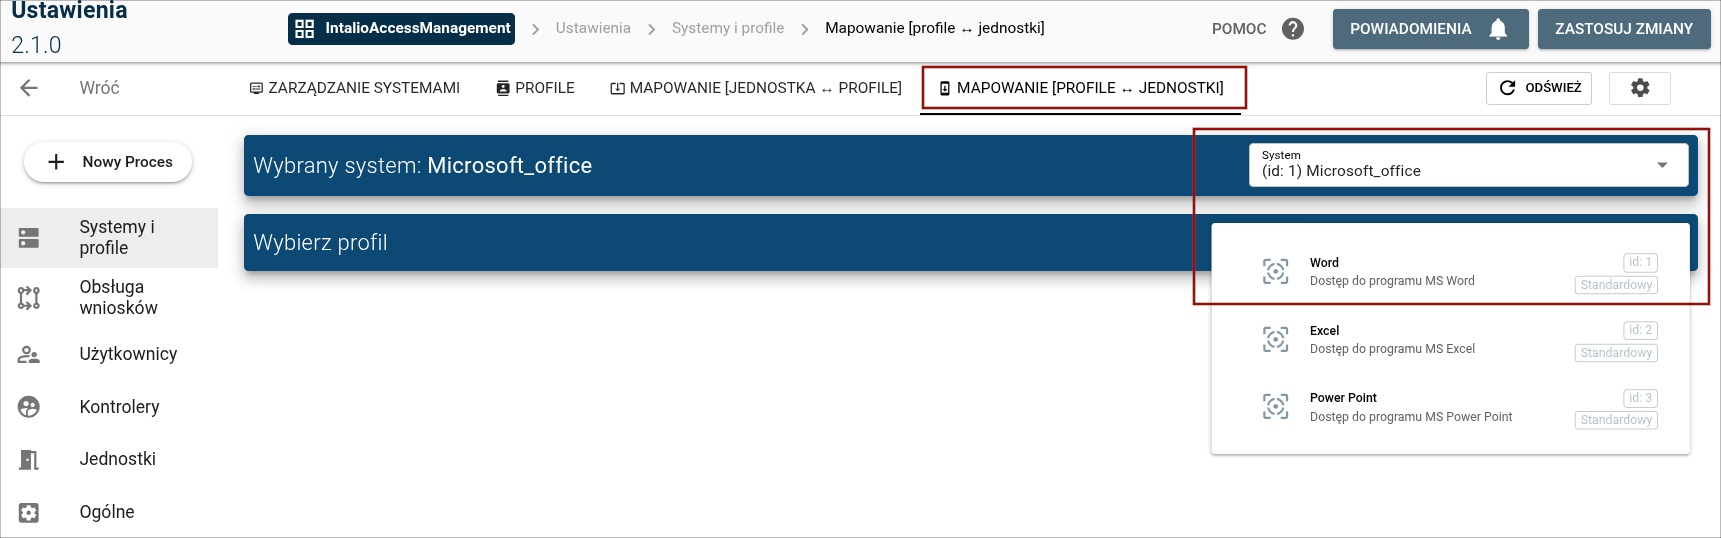
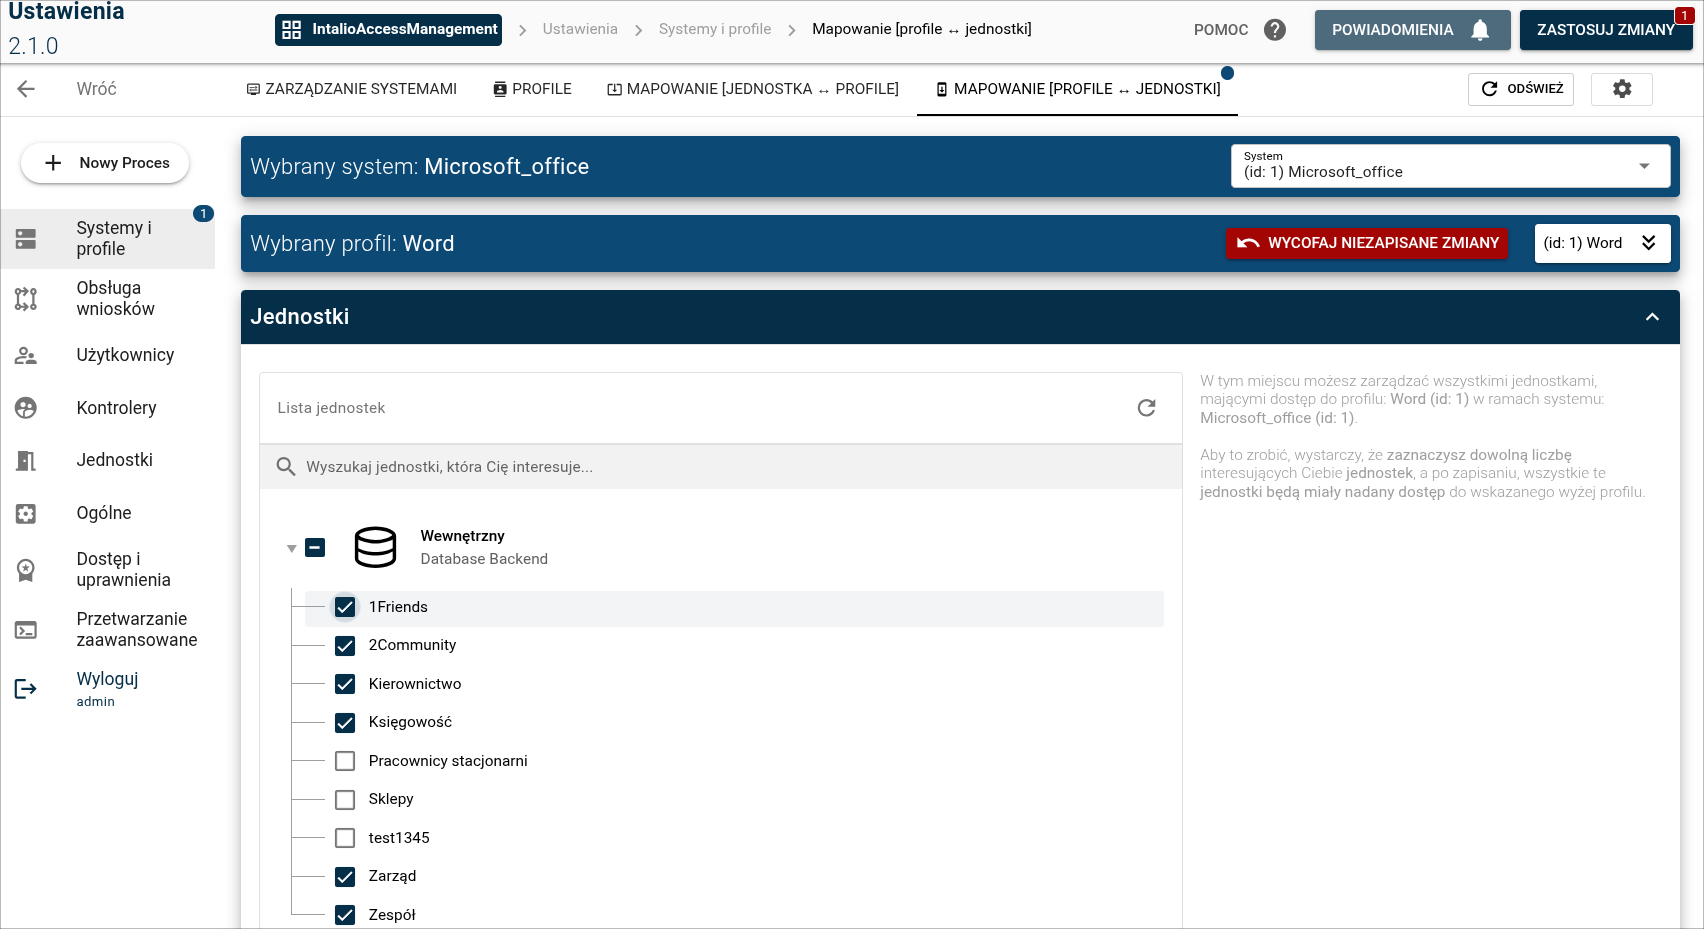
  • Dodano możliwość przypisywania systemu i profilu do wielu jednostek w mapie uprawnień. Nowa funkcjonalność uzupełnia dotychczasowy sposób przypisywania systemu i profilu do jednostek
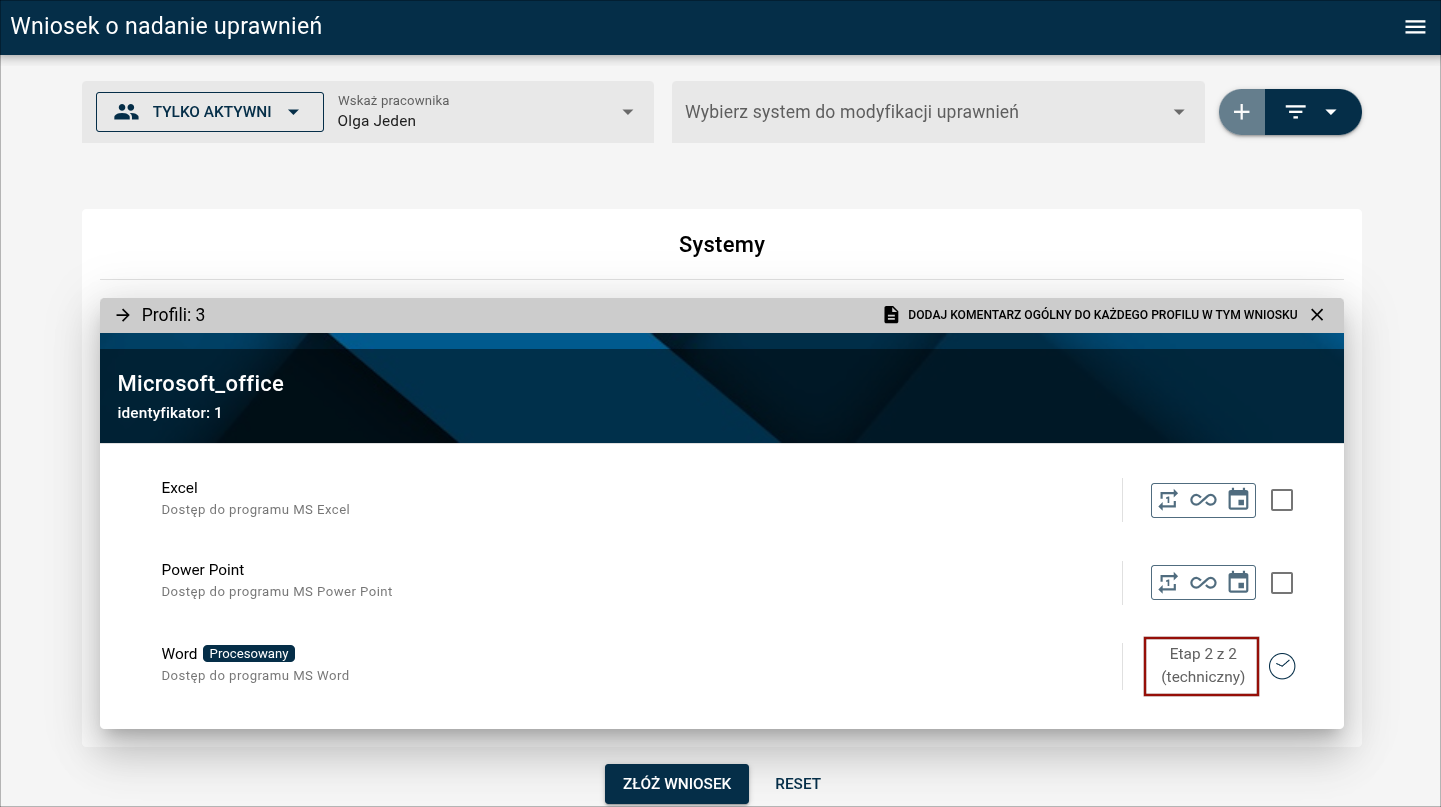
  • Na portalu wysyłania wniosków dodano widoczność aktualnego etapu procesowania wniosku: np. 2 z 2 (techniczny)
  • Dodano zabezpieczenie współbieżnej obsługi wniosków dla funkcji "Zablokuj na siebie"
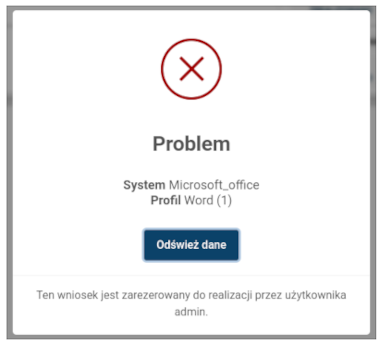
    • Przy próbie obsługi już zarezerwowanego wniosku przez innego użytkownika wyświetlany jest komunikat: "Ten wniosek jest zarezerwowany do realizacji przez użytkownika <login>."
  • Utworzono domyślną ścieżkę odbierania uprawnienia. Aktywuje się automatycznie, gdy odebranie dotyczy systemu z dezaktywowanym procesem
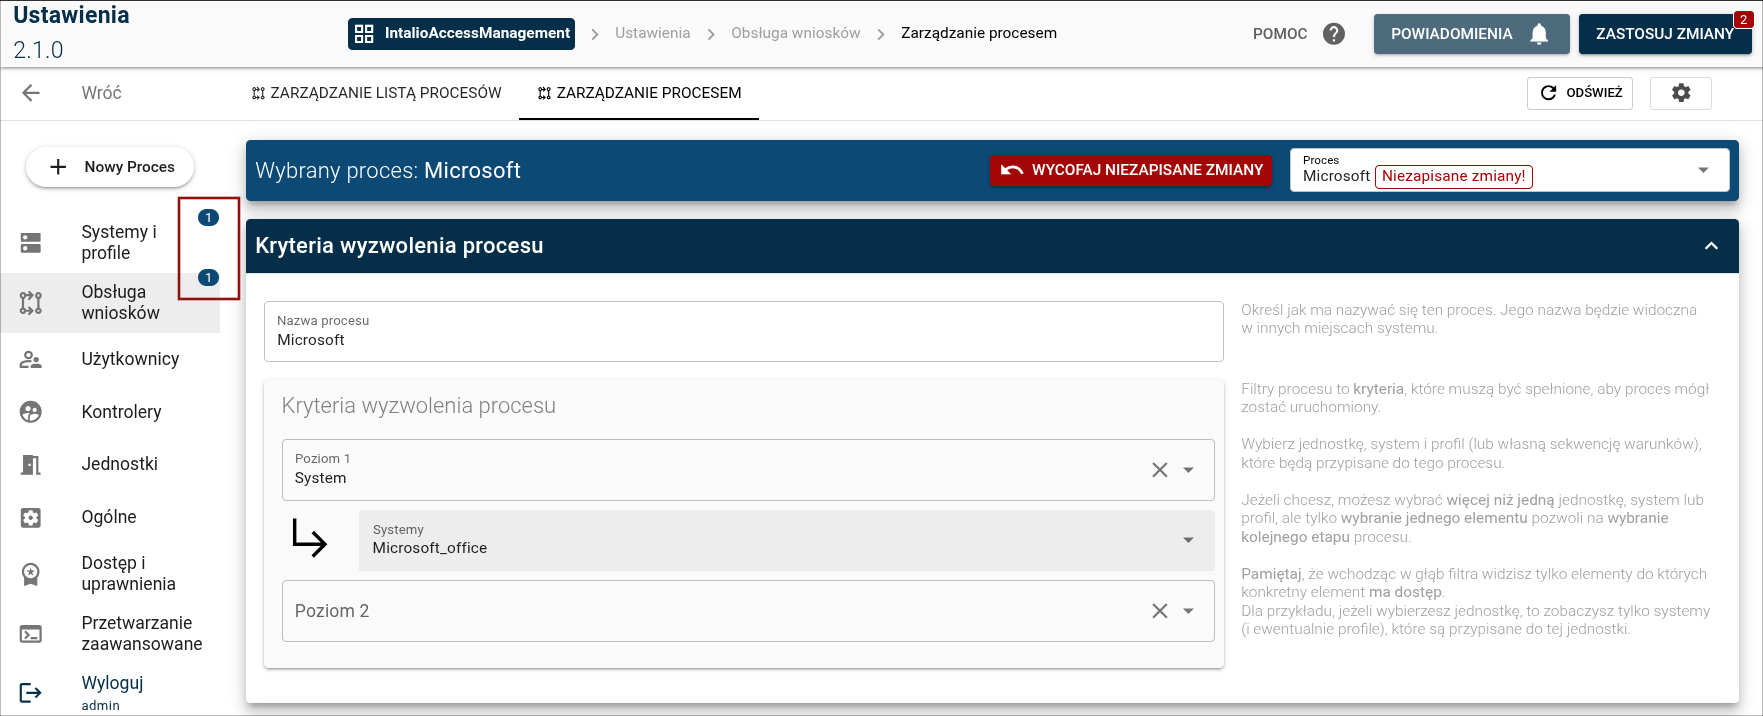
  • Wprowadzono mechanizm tymczasowego przechowywania zmian w edycji procesu oraz w nowym komponencie MAPOWANIE [Profile <> Jednostki]- zmiany pozostają aktywne w interfejsie do momentu ich zapisania przyciskiem „Zastosuj zmiany” lub odrzucone przyciskiem "Wycofaj niezapisane zmiany"
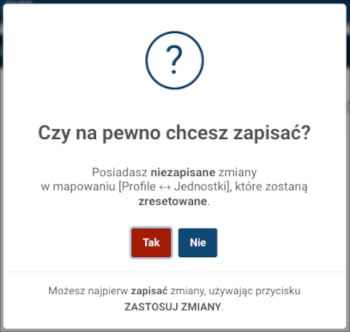
    • Dodatkowo wprowadzono mechanizm weryfikujący chęć porzucenia zmian wykonując inną aktywność w systemie
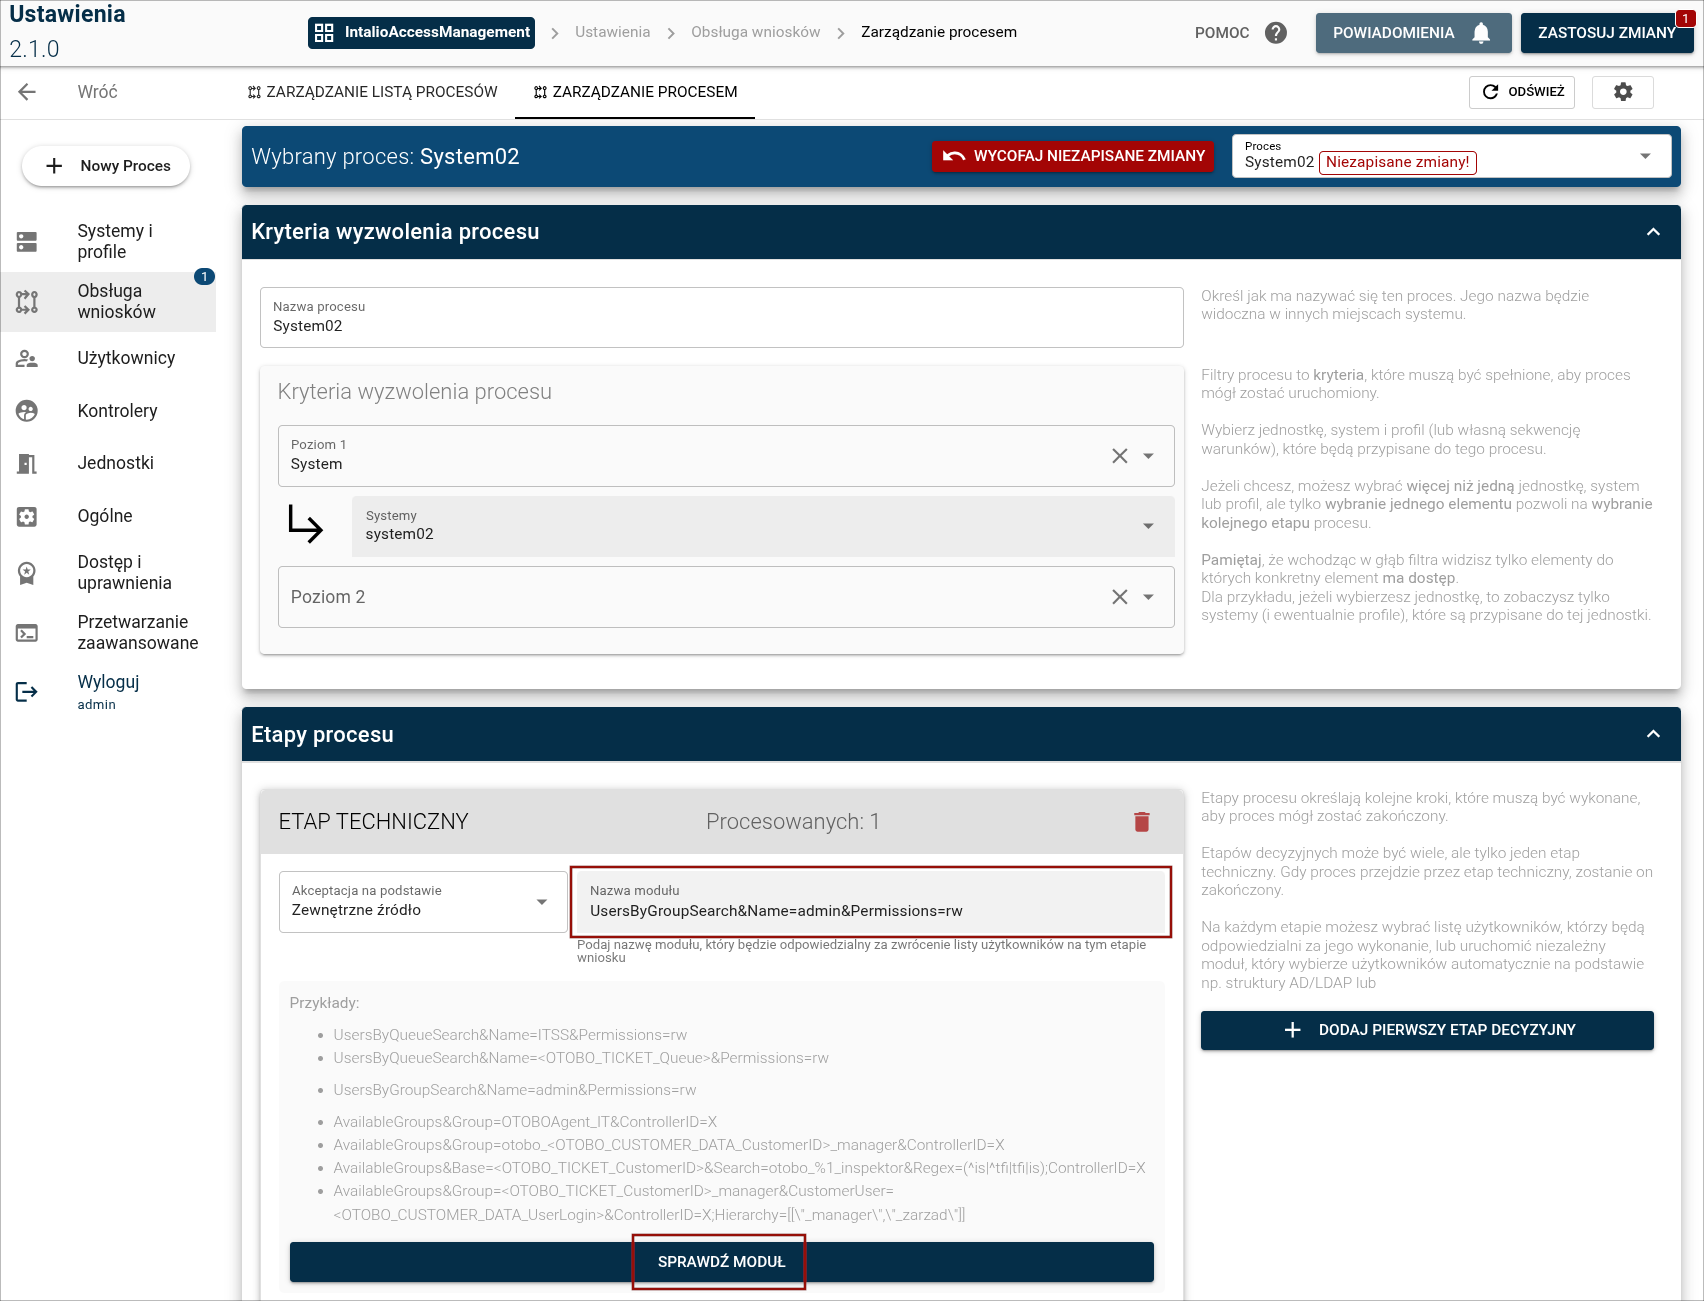
  • Dodano nową opcję wyszukiwania użytkowników do procesu: UsersByGroupSearch&Name=admin&Permissions=rw. Umożliwia wyszukiwanie użytkowników po grupach w zewnętrznym źródle przy definiowaniu procesów
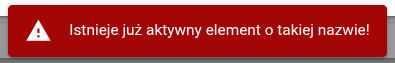
  • Dodano zabezpieczenie nadzorujące próby aktywacji profili dezaktywowanych, gdy mają taką samą nazwę jak już aktywne profile. Od teraz wyskakuje informacja "Istnieje już aktywny element o tej samej nazwie"
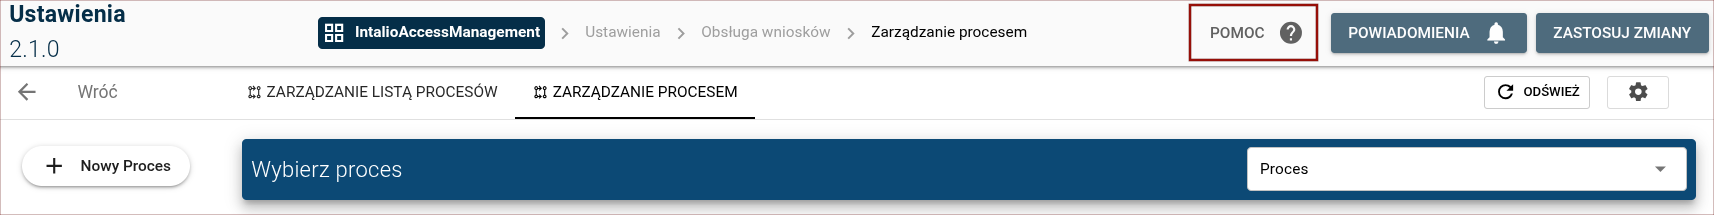
  • Na panelu konfiguracji dodano przycisk "Pomoc" kierujący do dokumentacji
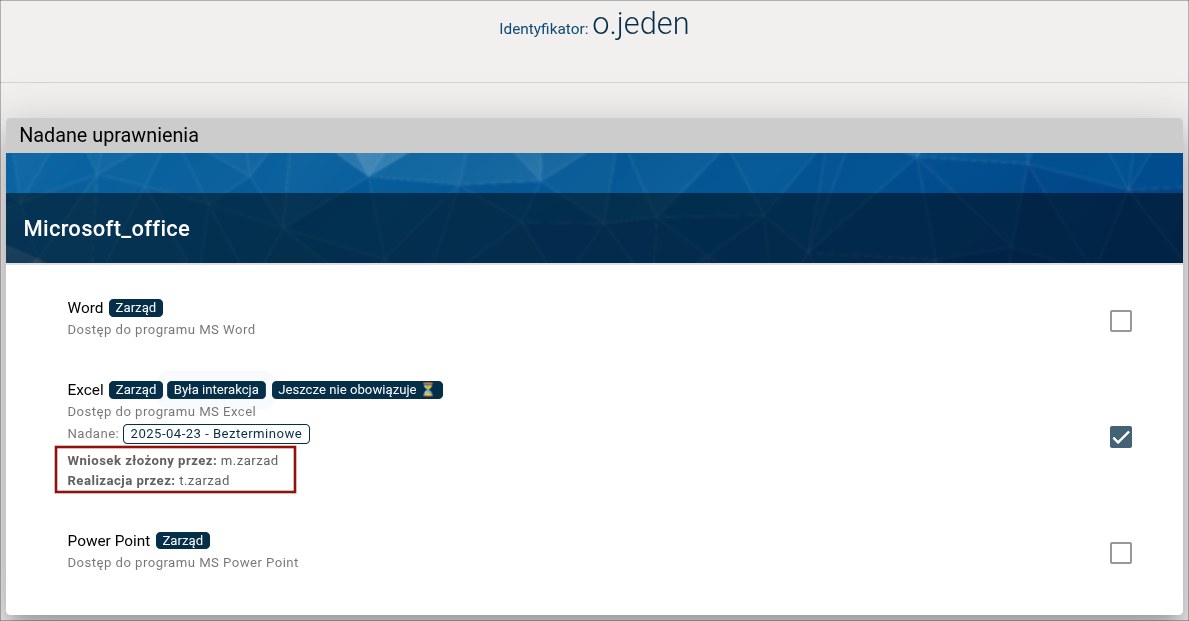
  • Dodano informację o wnioskodawcy i osobie nadającej przy widoku aktualnie nadanych uprawnieniach
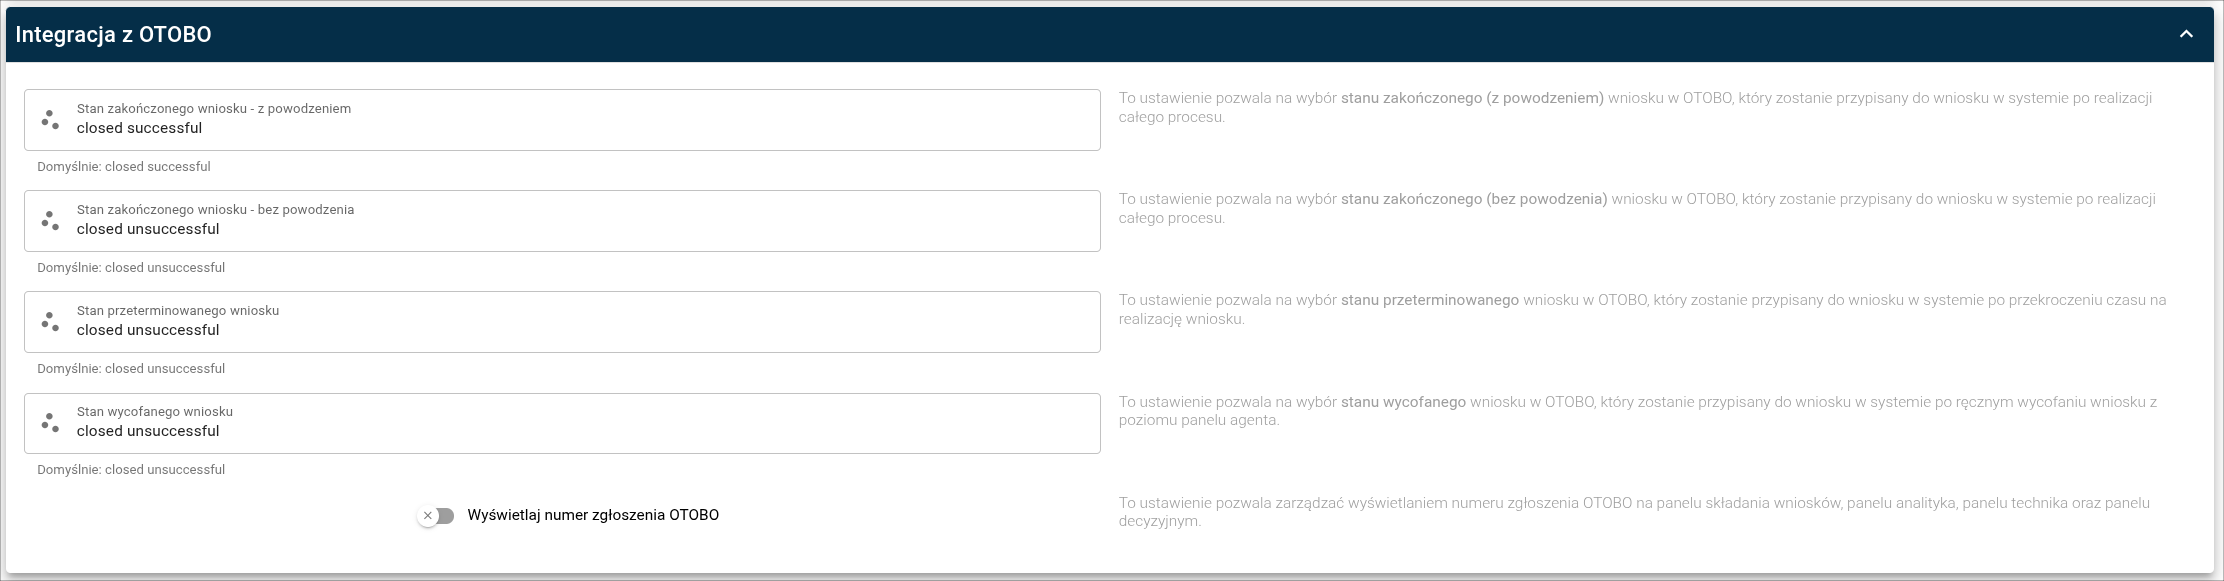
  • Wprowadzono możliwość integracji z systemem OTOBO, umożliwiającą indywidualne dostosowanie opisów statusów oraz włączenie/wyłączenie wyświetlania numeru ticketu na wszystkich panelach w trakcie procesowania wniosku
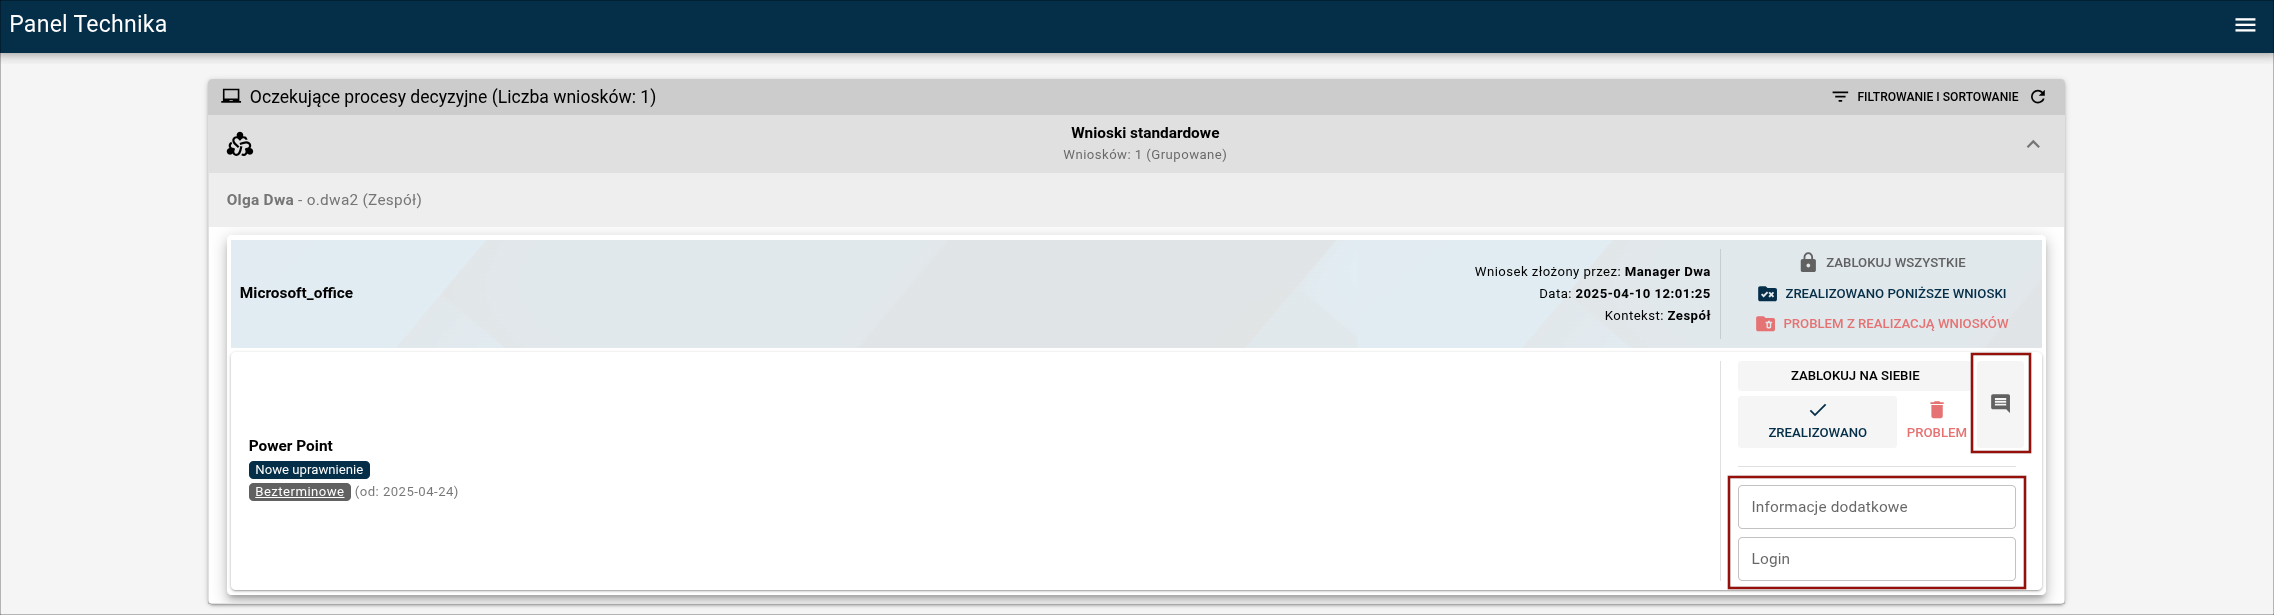
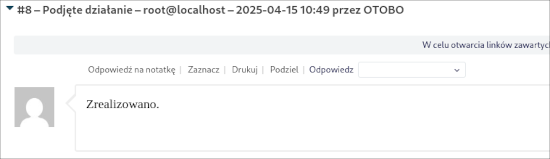
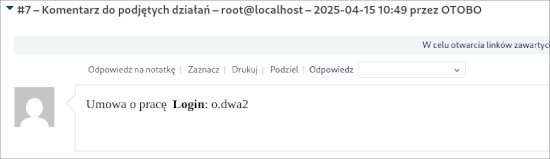
  • Dodano powiadomienia informujące o stanie realizacji zgłoszenia (np. zrealizowane, odrzucone) oraz wiadomości zawierające informację dodatkową i login dla osoby, na którą został złożony wniosek- jeśli dane te zostały uzupełnione na panelu technika

Zmiany:

  • Zmieniono ilość wyświetlanych danych w generowanym raporcie PDF, aby tabela mieściła się na jednej stronie
  • Zmieniono zakres działania bota monitorującego kończące się uprawnienia. Bot sprawdza teraz wszystkie wygasające uprawnienia, a nie tylko te z ostatnich 24h
    • zmiana poprawia obsługę przypadków, gdy wniosek o modyfikację nie został przetworzony na czas, uprawnienie wygasło, a modyfikacja została ostatecznie odrzucona kilka dni później
  • Zmieniono działanie bota oznaczającego wnioski jako przeterminowane.
    • wyłączono z jego działania automatycznie utworzone wnioski o odebranie uprawnień
  • Ujednolicono komunikaty informacyjne dotyczące profili i kontenerów: od teraz pojawia się informacja o "elemencie"
  • Wprowadzono optymalizację generowania raportów. Modyfikacja znacząco skraca czas ich tworzenia
  • Ponadto zoptymalizowano czas ładowania profili na panelu wysyłania wniosków oraz wniosków na panelach decyzyjnych i technika
  • Zoptymalizowano także czas wysyłania wniosków
  • W widoku pełnej historii wniosku na panelu analityka zmieniono "Komentarz" na "Komentarz/informacja systemowa", aby wskazać, że w tym miejscu mogą pojawiać się różne typy danych
  • Zredagowano przykładowy plik konfiguracji kontrolera w celu poprawy czytelności

Poprawki:

  • Poprawiono stylowanie okna na zakładce "Zarządzanie listą procesów" panelu konfiguracyjnego
  • Poprawiono umieszczenie informacji o ewentualnym konflikcie dat na panelu decyzyjnym
  • Poprawiono działanie przycisku usuwania jednostki w kontrolerze zewnętrznym. Przycisk, który wcześniej był aktywny mimo braku funkcji, jest teraz prawidłowo nieaktywny
  • Poprawiono proces tworzenia automatycznych wniosków o odebranie uprawnienia. Jeśli wniosek już istnieje, przy kolejnym uruchomieniu Bota nie zostanie utworzony kolejny. Ponadto poprawiono zapis historii procesowania takiego wniosku na panelu analityka
  • Poprawiono działanie platformy w kontekście prób tworzenia, aktywacji i dezaktywacji profili o nazwach już używanych, w zależności od stanu istniejących profili
  • Poprawiono problem w panelu analityka z wyświetlaniem informacji o tym, kto wprowadził "Komentarz wnioskującego"
  • Poprawiono wyświetlanie techników obsługujących dany proces w widoku pełnej historii wniosku na panelu analityka. Technicy są teraz widoczni od razu, a nie dopiero po zalogowaniu konkretnej osoby
  • Poprawiono formę komunikatu po odebraniu uprawnienia przez technika. Teraz wyświetla się "technik odebrał uprawnienie" zamiast "technik nie nadał uprawnienia"
  • Poprawiono problem z automatycznym usuwaniem wniosków "w toku" z widoku paneli decyzyjnych i technika, gdy proces dla danej ścieżki został dezaktywowany. Od teraz wnioski pozostają widoczne i możliwe do przeprocesowania
  • Usunięto przypadek nieprawidłowego wyświetlania wizualizacji aktywacji dla systemu z nazwą już aktywnego systemu
  • Poprawiono działanie mechanizmy przetwarzania wielu wniosków na raz
  • Poprawiono wyświetlanie komunikatu o nieaktywności danego systemy na panelu wysyłania wniosków

Wersja 2.0.5

Nowości:

  • Wprowadzono możliwość dodania komentarza dla każdego profilu. Komentarz można uzupełnić podczas składania wniosku, a następnie jest on widoczny na każdym etapie jego przetwarzania, jak również w rejestrze wniosków
    • komentarz dotyczy wyłącznie konkretnego wniosku i nie jest przenoszony do kolejnego procesu dot. tego samego profilu. Oznacza to, iż nie służy jako dodatkowy opis uprawnienia w profilu, lecz jako adnotacja związana z aktualnie wykonywaną akcją
    • pole komentarza można skonfigurować podczas dodawania lub edycji profilu w następujący sposób:
      • włączyć lub wyłączyć jego dostępność przy danym profilu
      • ustawić jako "możliwy do wprowadzania" lub "obowiązkowy" w zależności od potrzeb
    • funkcjonalność umożliwia różnorodne zastosowania: np. daje możliwość wprowadzania wyjaśnienia podjętej akcji w ramach konkretnego profilu, w tym chęci jego odebrania
      • przykładowo, można wyjaśnić nagłą potrzebę rozszerzenia uprawnień w związku z nowym projektem, który wymaga dodatkowych dostępów lub wskazać, że nadanie praw analityka obowiązuje jedynie do zakończenia audytu
        • jeśli zastosowany jest komentarz "obowiązkowy" każdorazowa interakcja z danym profilem wymagać będzie komentarza

  • Na portalu wysyłania wniosków dodano informację graficzną o zmodyfikowaniu profilu w ramach aktualnie wprowadzanego wniosku.
    • Gdy dany profil zostanie zmieniony, system wyświetla przy nim znacznik, aby użytkownik mógł łatwo zidentyfikować miejsca, w którym aktualnie wprowadza zmiany:
      • Czerwone – gdy profil zawiera jakieś błędy, które uniemożliwiają wysłanie wniosku, np. brak wymaganej daty lub obowiązkowego komentarza
      • Niebieskie – gdy profil został zmodyfikowany w ramach bieżącego widoku, ale jest w pełni poprawny i gotowy do wysłania
        • w przykładzie przy profilu "Excel" brakuje daty, pojawia się więc znacznik czerwony. "Word" wypełniony jest prawidłowo, czyli wszystkie niezbędne pola zostały wprowadzone. Profil "Power Point" został nadany wcześniej i w trakcie aktualnej akcji nie był w ogóle ruszany, więc nie posiada żadnego znacznika

  • Dodano przycisk ręcznej synchronizacji użytkowników w kontrolerach zewnętrznych źródeł danych. Po każdorazowym użyciu na przycisku wyświetlana jest data oraz godzina ostatniej wykonanej synchronizacji

Zmiany:

  • Zmieniono kolor oznaczenia opcji "Zablokuj na siebie" w panelu technika szarego na czarny. Kolor szary mógł sugerować, że opcja jest niedostępna, podczas gdy czarny zapewnia lepszą czytelność i widoczność
  • Zmieniono komunikat informujący o przetwarzaniu wniosku z "Trwa wysyłanie" na "Trwa przetwarzanie". Nowa treść lepiej odpowiada różnorodnym operacjom wykonywanym na wnioskach, obejmującym zarówno wysyłanie, odrzucanie czy akcje technika
  • Dodano informację, że konfiguracja czasu w schedulerze odbywa się w strefie czasowej UTC. Zmiana ma na celu wyeliminowanie niejasności i zapewnienie spójności harmonogramu
  • Podczas procesowania wyświetlana jest teraz informacja tesktowa "Procesowanie", co zwiększa spójność z ogólnym widokiem interfejsu. Zmiana poprawia czytelność i ujednolica komunikaty systemowe. Dotychczas wyświetlała się małych rozmiarów informacja graficzna
  • Na panelu wysyłania wniosków zmieniono sformułowanie z "Dodaj komentarz do całego systemu" na "Dodaj komentarz ogólny do każdego profilu w tym wniosku". Jego treść będzie widoczna na każdym etapie procesowania oraz w rejestrze uprawnień.
  • Poprawiono podział widoku profili na panelu technika/dyrektora. Każdy profil jest teraz umieszczony w odrębnie oznaczonej przestrzeni kolorystycznej nawet jeśli należy do jednego wniosku, co zwiększa czytelność oraz estetykę interfejsu
  • W panelu konfiguracji rozdzielono wyszukiwarkę użytkowników i menedżerów, tworząc dwa oddzielne moduły wyszukiwania. Zmiana zwiększa czytelność oraz ułatwia korzystanie z narzędzia w zależności od roli wyszukiwanych osób
  • Wprowadzono limit 50 znaków dla pól rozszerzalnych na panelu wysyłania wniosków, który wcześniej nie był ustalony. To ograniczenie pozwala utrzymać spójność danych i kontrolować długość wprowadzanych informacji. Pole rozszerzalne jest wykorzystywane np. do wpisywania ścieżek dostępowych. Dla wszelkich tekstów informacyjnych zalecamy korzystanie z nowej funkcjonalności "komentarzy"
  • Ulepszono layout głównego HUBA, wprowadzając poprawki wizualne, które zwiększają przejrzystość i ergonomię interfejsu. Dodatkowo dodano animacje, które poprawiają wrażenia użytkownika

Poprawki:

  • Wprowadzono poprawki w stylowaniu okien, obejmujące optymalizację układu oraz zwiększenie spójności wizualnej interfejsu użytkownika. Zmiany te poprawiają estetykę oraz czytelność elementów, szczególnie w przypadkach, gdy okienko jest bardzo małe
  • Skorygowano dane przekierowania w adresach opcjonalnych powiadomień dla kroków decyzyjnych
  • Poprawiono działanie filtra "zakres dat" w opcji "nadane uprawnienia" na panelu analityka. Filtr teraz prawidłowo wyświetla wszystkie typy uprawnień czasowych, w tym jednodniowe, z zakresem dat oraz bezterminowe.
  • Poprawiono zawijanie długich tytułów pól rozszerzalnych na panelu konfiguracji. Dzięki temu tytuły, które przekraczają szerokość dostępnego obszaru, automatycznie przechodzą do następnej linii, zapewniając lepszą czytelność i estetykę interfejsu
  • Poprawiono działanie restrykcji dla profili dezaktywowanych, zapewniając ich prawidłowe uwzględnianie w procesach zarządzania wnioskami
  • Poprawiono działanie oświadczenia, które użytkownik musi kliknąć (o ile jest ono aktywowane w panelu konfiguracyjnym) przy składaniu nowego uprawnienia lub jego modyfikacji. Od teraz oświadczenie nie jest wyświetlane w przypadku odbierania uprawnienia
  • Poprawiono działanie akcji zbiorczych na panelu wysyłania wniosków. Zmiana zwiększa efektywność i stabilność operacji wykonywanych na wielu wnioskach jednocześnie
  • Poprawiono działanie zaznaczania elementów w drzewie kontenera. Wcześniej zaznaczenie np. dwóch elementów z pierwszego poziomu drzewa automatycznie zaznaczało kontener, nawet jeśli brakowało jeszcze innych "dzieci". Teraz, aby kontener został zaznaczony, należy zaznaczyć wszystkie jego elementy
  • Poprawiono widoczność głębokich profili hierarchicznych
  • Poprawiono reakcje pól na panelu wysyłania wniosków, szczególnie w przypadku interakcji takich jak zaznaczanie, odznaczanie i ponowne zaznaczanie profili, w kontekście aktywacji dodatkowych lub obowiązkowych do wypełnienia informacji. Zmiana zapewnia, że status modyfikacji i wymagalności pól jest zawsze aktualny i zgodny z rzeczywistymi działaniami użytkownika
  • Poprawiono problem braku przywracania pierwotnych ustawień wyświetlających nadane uprawnienie przy próbnie niezamierzonego odebrania uprawnienia (np. przez przypadkowe kliknięcie) lub w sytuacji, gdy użytkownik zdecydował, że jednak nie chce go odbierać
  • Wprowadzono drobne zmiany językowe

Wersja 2.0.4

Nowości:

  • Dodano rozbudowany przycisk akcji zbiorczych panelu wysyłania wniosków. Można go znaleźć u dołu, po prawej stronie ekranu
    • Dotychczas można było jedynie zbiorczo odbierać uprawnienia. Od teraz można także zbiorczo zaznaczać profile do nadania uprawnień oraz wybierać im daty

Zmiany:

  • Przesunięto przycisk zbiorczego odbierania uprawnień do nowo powstałego przycisku akcji zbiorczych panelu wysyłania wniosków
  • Zmieniono logikę nazewnictwa profili, kontenerów oraz systemów. Wcześniej IAM rozpoznawał swoje komponenty po nazwach, te więc nie mogły się powtarzać. Od teraz rozpoznaje je po id. Od teraz więc jest możliwość utworzenia systemu, profilu czy kontenera o nazwie już wcześniej w systemie używanej
    • jednak dla zachowania porządku wprowadzono restrykcję, iż powielać można tylko nazwy dla komponentów dezaktywowanych
  • W przypadku komunikatu "Ktoś cię już wyprzedził" dodano informację, którego systemu i profilu informacja ta dotyczy
    • informacja dodatkowa: agregowane akceptowanie/odrzucanie wniosków realizowane jest od góry do dołu listy. Jeśli w trakcie realizacji proces natrafi na wniosek zrealizowany chwilę wcześniej przez kogoś innego, akcja zostanie przerwana w miejscu listwy, w którym ten wniosek się znajduje. Po odświeżeniu danych (co spowoduje usunięcie nieaktualnych wniosków) można proces uruchomić ponownie.

Poprawki:

  • Poprawiono składnię opisu sekcji przetwarzania zaawansowanego na panelu konfiguracji
  • Poprawiono działanie walidatora wyświetlającego belkę informującą o brakach w wysyłanym wniosku, gdy podczas odbierania uprawnienia przez przypadek zaznaczy się jakiś profil, i wycofa z tego działania
  • Usunięto ikony "checkboxa" w widoku rejestru uprawnień zakładki "nadane uprawnienia" dla opcji kontenerów
  • Poprawiono błąd z optycznym powielaniem profili i kontenerów na panelu wysyłania wniosków po stworzeniu profilu potomnego i przymapowaniu go po czasie
  • Poprawiono błąd z optycznym powielaniem profili i kontenerów na panelu wysyłania wniosków po wysłaniu wniosku i pojawieniu się statusu "pending"
  • Poprawiono błąd powodujący, iż aktywowana, jednak nie zmodyfikowana ścieżka rozszerzalna, gdy należy do podprofilu (dziecka) wysyła się jako pusta modyfikacja
  • Poprawiono błąd umożliwiający jednoczesne wysłanie wniosku o odebranie i modyfikację tego samego uprawnienia

Wersja 2.0.3

Nowości:

  • Dodano nowy typ pola hierarchicznego: Kontener. Wcześniej każdy profil (standardowy, rozszerzalny) mógł posiadać hierarchię, jednak nie było możliwości logicznego zarządzania zaznaczaniem całości. Od teraz gdy nadrzędnym profilem jest kontener taka możliwość istnieje
  • Wraz z wprowadzeniem dodatkowej opcji hierarchicznej, zmieniono sposób działania i przebudowano sposób wyświetlania hierarchii na wszystkich panelach. Największa optyczna zmiana dotyczy sposobu wyświetlania profili na panelach decyzyjnym oraz technika
  • Dodatkowo od teraz nie ma możliwości tworzenia profili hierarchicznych podrzędnych do profili dezaktywowanych

  • Dodano opcję cyklicznego wysyłania zbiorczego maila z informacją o konieczności podjęcia działania dotyczącego procesów akceptacyjnych w toku. Domyślnie wiadomość wysyłana jest o godzinie 10:01 każdego dnia.
  • Dodano okienko z informacją, iż dezaktywacja "rodzica" w profilu hierarchicznym, dezaktywuje także jego "dzieci". Oznacza to, że dezaktywując profil nadrzędny, dezaktywujemy także jego profile podrzędne
  • Utworzono migrator dla starszych baz danych, dostosowujący do wersji 2.0.3

Zmiany:

  • Zmieniono sposób weryfikacji wyświetlania komunikatu "ktoś cię już wyprzedził" podczas procesu akceptacji
  • Ujednolicono nazewnictwo w sekcji "Ogólne" zakładki "niestandardowe" dla elementu "Oświadczenia"
  • Zmieniono nazwę "Operację w tle Cron" na "Operacje cykliczne"

Poprawki:

  • Na panelu decyzyjnym/technika poprawiono wyświetlanie komunikatu o możliwości istnienia innych wniosków "w toku" na tego samego użytkownika
  • Na panelu wysyłania wniosków poprawiono błąd wyświetlania nieistniejącej ścieżki, gdy nadano lub odebrano profil standardowy
  • Ponadto poprawiono widoczność ścieżek w nadanych uprawnieniach rozszerzalnych, oraz usunięto błąd wyświetlania starych ścieżek, gdy wniosek został odrzucony
  • Dodatkowo poprawiono informację o zmianach w ścieżkach podczas procesu modyfikacji uprawnienia
  • Poprawiono błąd z wyświetlaniem nieprawidłowych informacji, gdy w AD danych użytkownika brakowało atrybutu
  • W widoku rejestru uprawnień poprawiono kolejność wyświetlania powiadomienia o nowym uprawnieniu. Od teraz "nowe uprawnienie" ponownie wyświetla się na samej górze
  • Ponownie umożliwiono używanie spacji w ścieżkach profili rozszerzalnych, oraz nazwach jednostek
  • Poprawiono nieprawidłowe wyświetlanie komunikatu "profil usunięty" pojawiający się w trakcie procesowania wniosku
  • Poprawiono układ kolumn w możliwym do ściągnięcia pliku "pdf" rejestru uprawnień

Wersja 2.0.2

Nowości:

  • Na panelu decyzyjnym dodano obsługę akcji zbiorczych. Od teraz można zatwierdzić lub odrzucić wszystkie wnioski znajdujące się na panelu jednocześnie.
  • W panelu konfiguracji dodano parametr odpowiedzialny za ustawienie czasu synchronizacji danych użytkowników (LDAP/AD).
  • Na panelu decyzyjnym/technika dodano informację jakiego użytkownika dotyczy wykonywana aktualnie akcja.
  • Na panelu agenta dodano akcję ::FinishedTicketState ("zamknięte z powodzeniem").

Zmiany:

  • Na panelu wysyłania wniosków zmieniono sposób wyświetlania profili hierarchicznych. Od teraz wyświetla się pełna hierarchia
  • Ponadto poprawiono mechanizm ukrywania użytkowników nieaktywnych, w momencie braku nadanych uprawnień.
  • W rejestrze uprawnień poprawiono wyświetlanie statusu ścieżek profili rozszerzalnych.
  • Ponadto zmieniono zapis "wskaż zakres dat" gdy chodzi o wskazanie jednego dnia dla już nadanych uprawnień.
  • Dodatkowo usunięto wyświetlanie jednostki w danym systemie, dla profili nie nadanych. Od teraz wyświetla się ona jedynie przy nadanym profilu.

Wersja 2.0.1

Nowości:

  • Na panelu konfiguracji w zakładce "Użytkownicy" dodano wyszukiwarkę agentów. Dodatkowo od teraz lista sortowana jest alfabetycznie.
  • Ponadto także od teraz podczas tworzenia/edycji procesów dostępna jest wyszukiwarka użytkowników. Wystarczy wpisać kilka pierwszych liter imienia lub nazwiska użytkownika.
  • Dodano możliwość edycji oświadczenia wyświetlanego na panelu wysyłania wniosków. Dodatkowo od teraz można podjąć decyzję czy owe oświadczenie w ogóle ma być dostępne.
  • W rejestrze uprawnień w przypadku filtrowania po dacie, wprowadzono nowy sposób wyświetlania wyboru daty dla zakładki "Nadane uprawnienia". Od teraz prosi o wybór jednego konkretnego dnia.

Zmiany:

  • Od teraz w rejestrze uprawnień w zakładce "w toku" nie pokazują się wnioski przeterminowane.
  • Poprawiono działanie przycisku "sprawdź moduł" podczas tworzenia/edycji procesu.
  • W przeszukiwarce rejestru zablokowano możliwość wyboru niektórych przycisków w sytuacjach, w których nie są one potrzebne.
  • Zmieniono nazwę "Obowiązujące uprawnienia" na "Nadane uprawnienia" by bardziej odpowiadała rzeczywistej sytuacji.
  • Poprawiono działanie mechanizmu zabezpieczającego przed kliknięciem tego samego wniosku przez różne osoby w tym samym momencie.
  • Poprawiono nieścisłości językowe dotyczące słowa "uprawnienie" podczas modyfikacji wniosku.
  • Poprawiono bug związany z edycją opisu profilu hierarchicznego na panelu konfiguracji.
  • Poprawiono wyświetlanie grafiki tytułu na panelu decyzyjny.

Wersja 2.0

Nowości:

Panel konfiguracji

  • Dodano panel konfiguracyjny, który centralizuje zarządzanie kluczowymi elementami systemu IAM. Od tego momentu edycja mapy uprawnień, czy administracja procesami przepływu wniosków dostępna jest w jednym miejscu i od ręki. Panel konfiguracji oferuje szereg możliwości od tworzenia jednostek, nadawania ról i dostępów, po ustalanie harmonogramów działań automatycznych (odbieranie uprawnieni czy wygasanie wniosków przeterminowanych)
    • ogólny spis funkcjonalności panelu:
      • zarządzanie systemami i profilami (tworzenie, edycja, dezaktywacja)
      • tworzenie i edycja mapy uprawnień (mapowanie jednostka↔profile)
      • tworzenie i zarządzanie procesami przesyłu wniosków (ścieżki procesów, użytkownicy decyzyjni, kroki akceptacyjne, powiadomienia mailowe)
      • administracja użytkownikami wraz z przypisywaniem ról i dostępów
      • obsługa zewnętrznych baz danych (AD/LDAP)
      • administracja jednostkami
      • ustawienia dodatkowe: automatyzacje, limity zaciągania wniosków, zezwolenia

Panel wysyłania wniosków

  • Zmieniono też sposób wyświetlania profili hierarchicznych. Dodano możliwość otwierania i zamykania poszczególnych widoków. Ponadto od teraz istnienie możliwość tworzenia profili wielokrotnie zagnieżdżonych.
  • Do wyszukiwarki użytkowników dodano możliwość wyświetlania dowolnego komunikatu wraz ze składnią HTML (dotyczy sytuacji braku wyszukiwanego rekordu)

Panel decyzyjny/technika

  • Dodano wyświetlanie dodatkowej informacji, jeśli w ramach agregowanej akceptacji wniosku istnieją profile znajdujące się w innych kategoriach (np. priorytetowe).
  • Dodano wyświetlanie dodatkowej informacji, jeśli w ramach agregowanej akceptacji wniosku istnieją profile przeterminowane.
  • Podobnie jak w przypadku przekierowań do panelu decyzyjnego/technika, dodano w menu bocznym użytkownika przekierowanie do panelu konfiguracyjnego (jeśli użytkownik ma do niego prawa)

Rejestr

  • Dodano dopisywanie użytkownika decyzyjnego/technicznego w rejestrze, jeśli pojawił się on w procesie później. Oznacza to iż, od momentu dopisanie w panelu konfiguracyjnym nowego uprawnionego użytkownika do kolejki, może on uczestniczyć w realizacji także wcześniej wysłanych w tej kolejce wniosków.

Ponadto

  • Dodano obsługę zmiany tytułu karty w momencie przejścia między panelem decyzyjnym, a panelem technika oraz między poszczególnymi kartami panelu konfiguracyjnego.
  • Zmieniono kolorystykę interfejsu całości na bardziej stonowaną.