Wersja 2.3.0
Nowości:
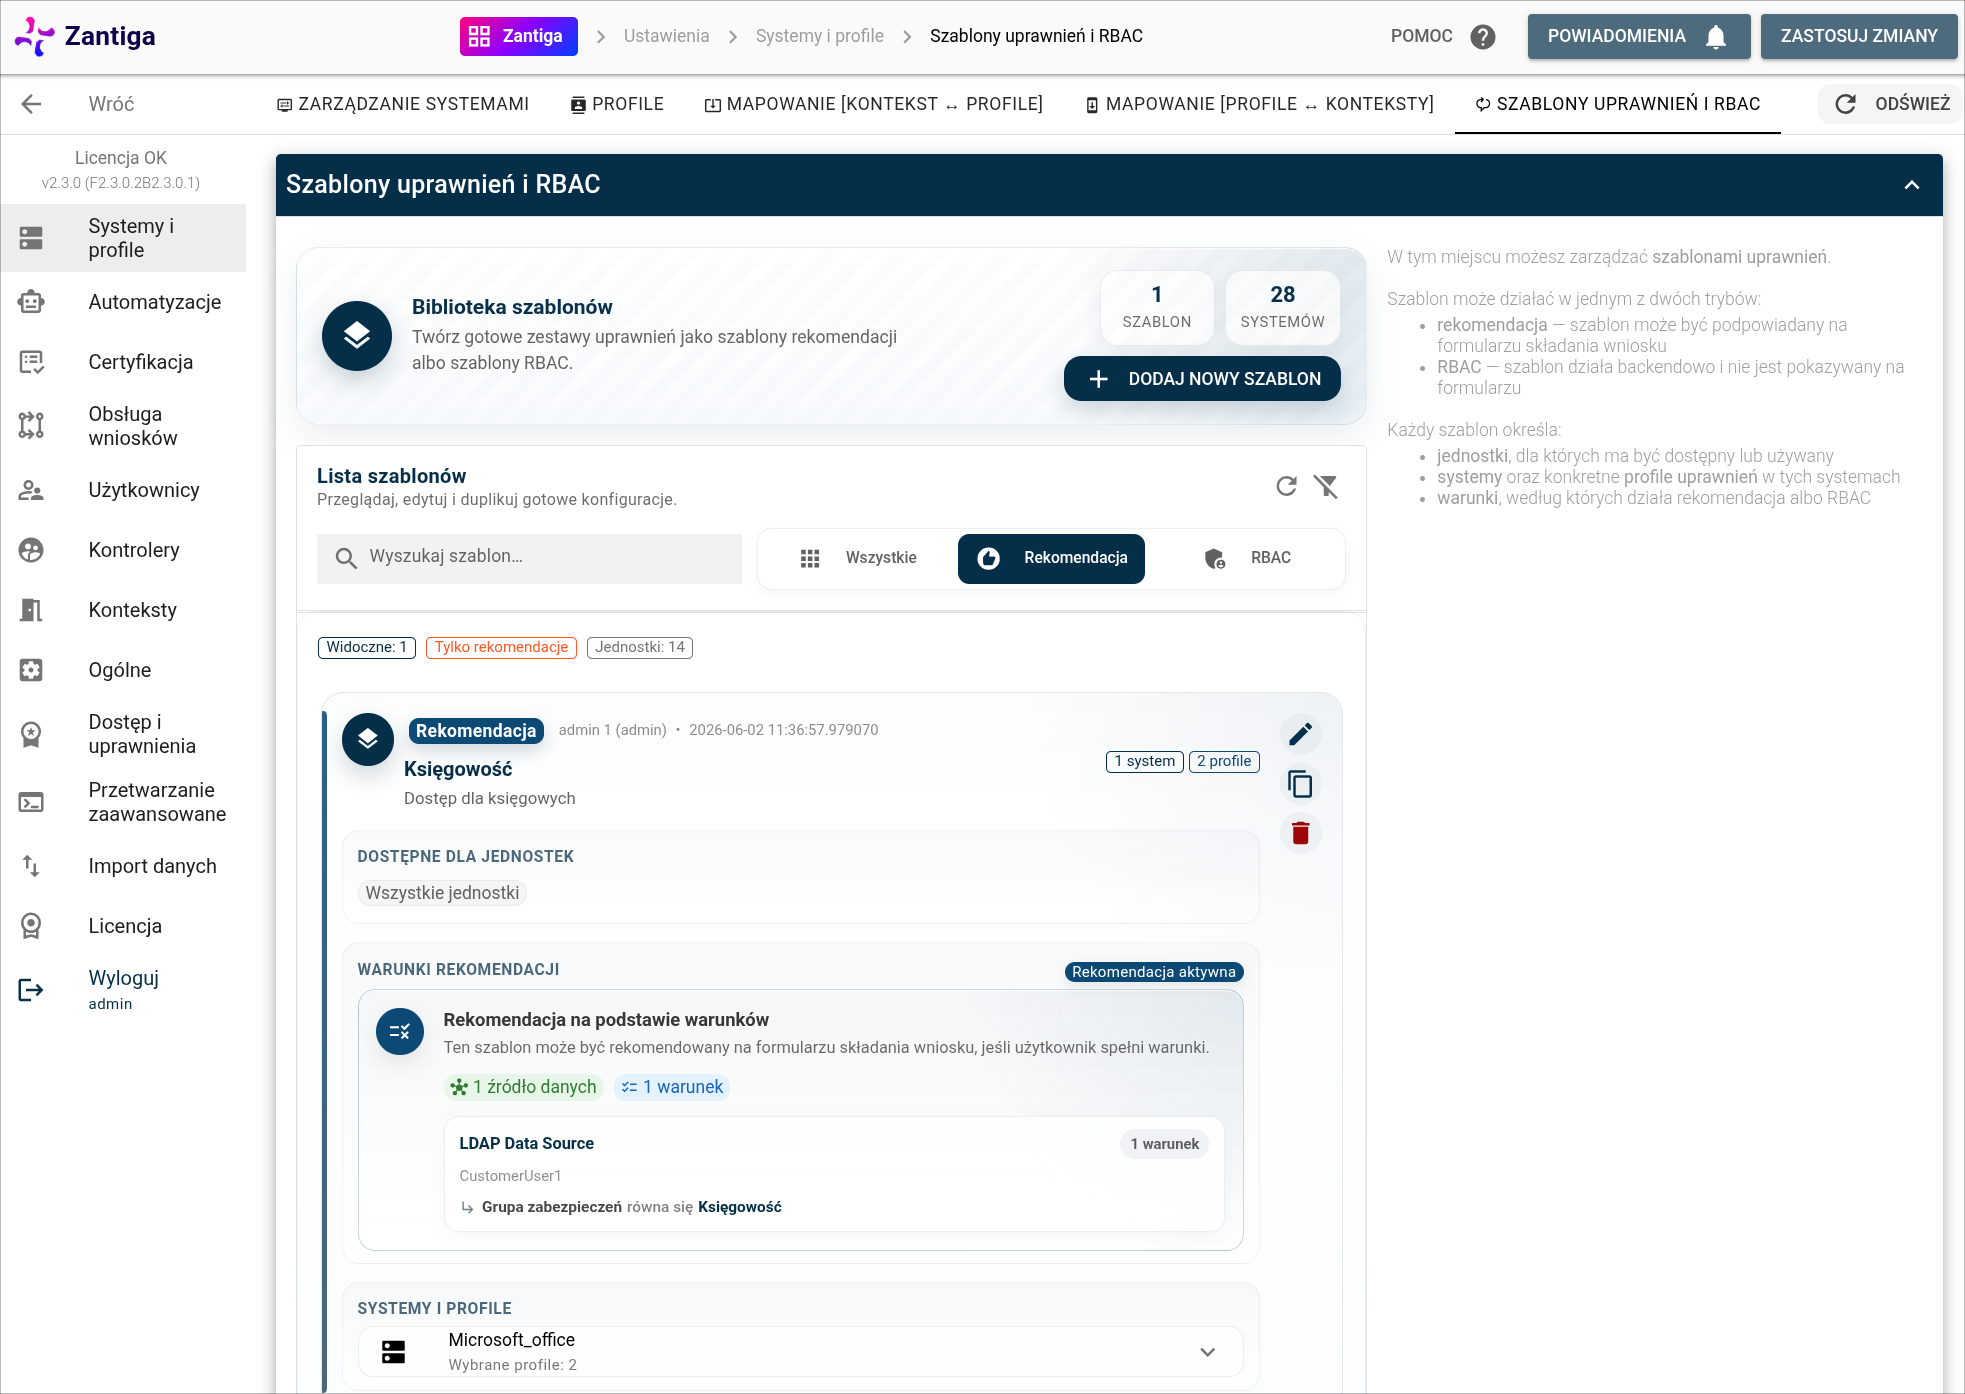
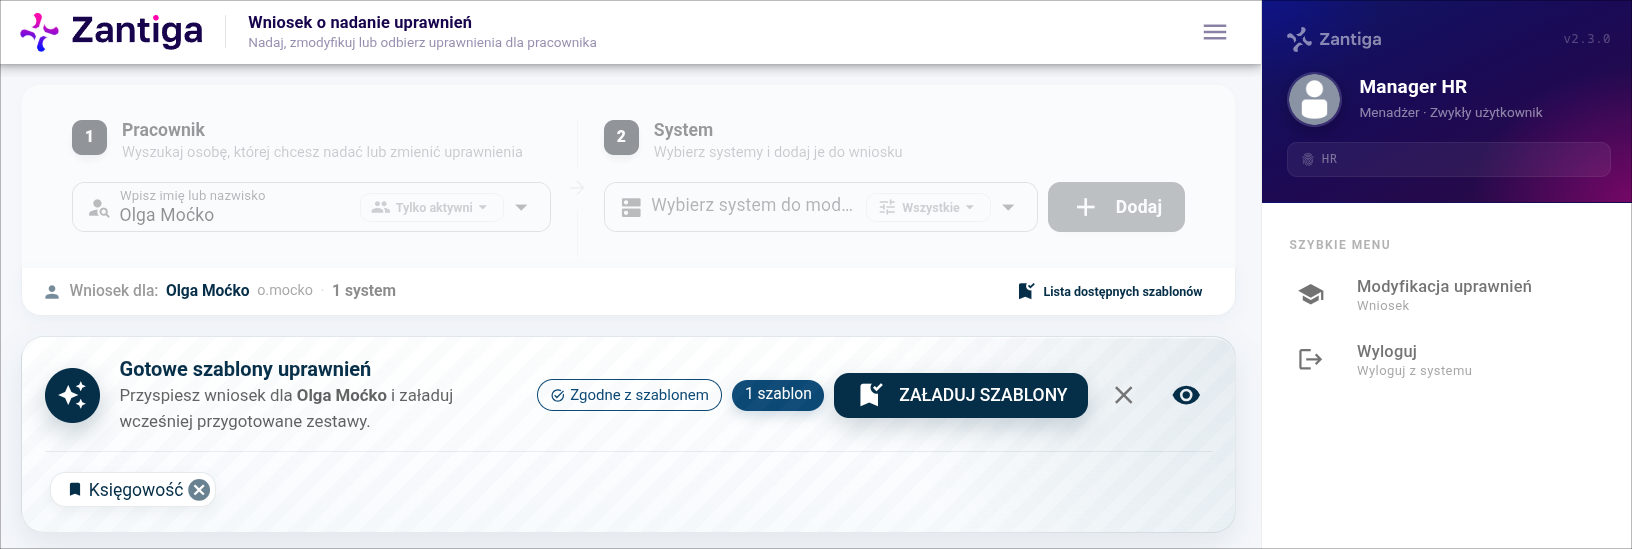
- Szablony uprawnień oraz mechanizm ich rekomendacji
- Dodano możliwość korzystania z szablonów uprawnień, które pozwalają szybko wybrać gotowy zestaw systemów i profili podczas składania wniosku. Szablony mogą być dopasowywane do użytkownika na podstawie jego jednostki organizacyjnej lub innych wybranych atrybutów, np. stanowiska.
- Mechanizm może być wykorzystywany w automatyzacji procesów, np. podczas obsługi nowego pracownika.
- System RBAC/ABAC
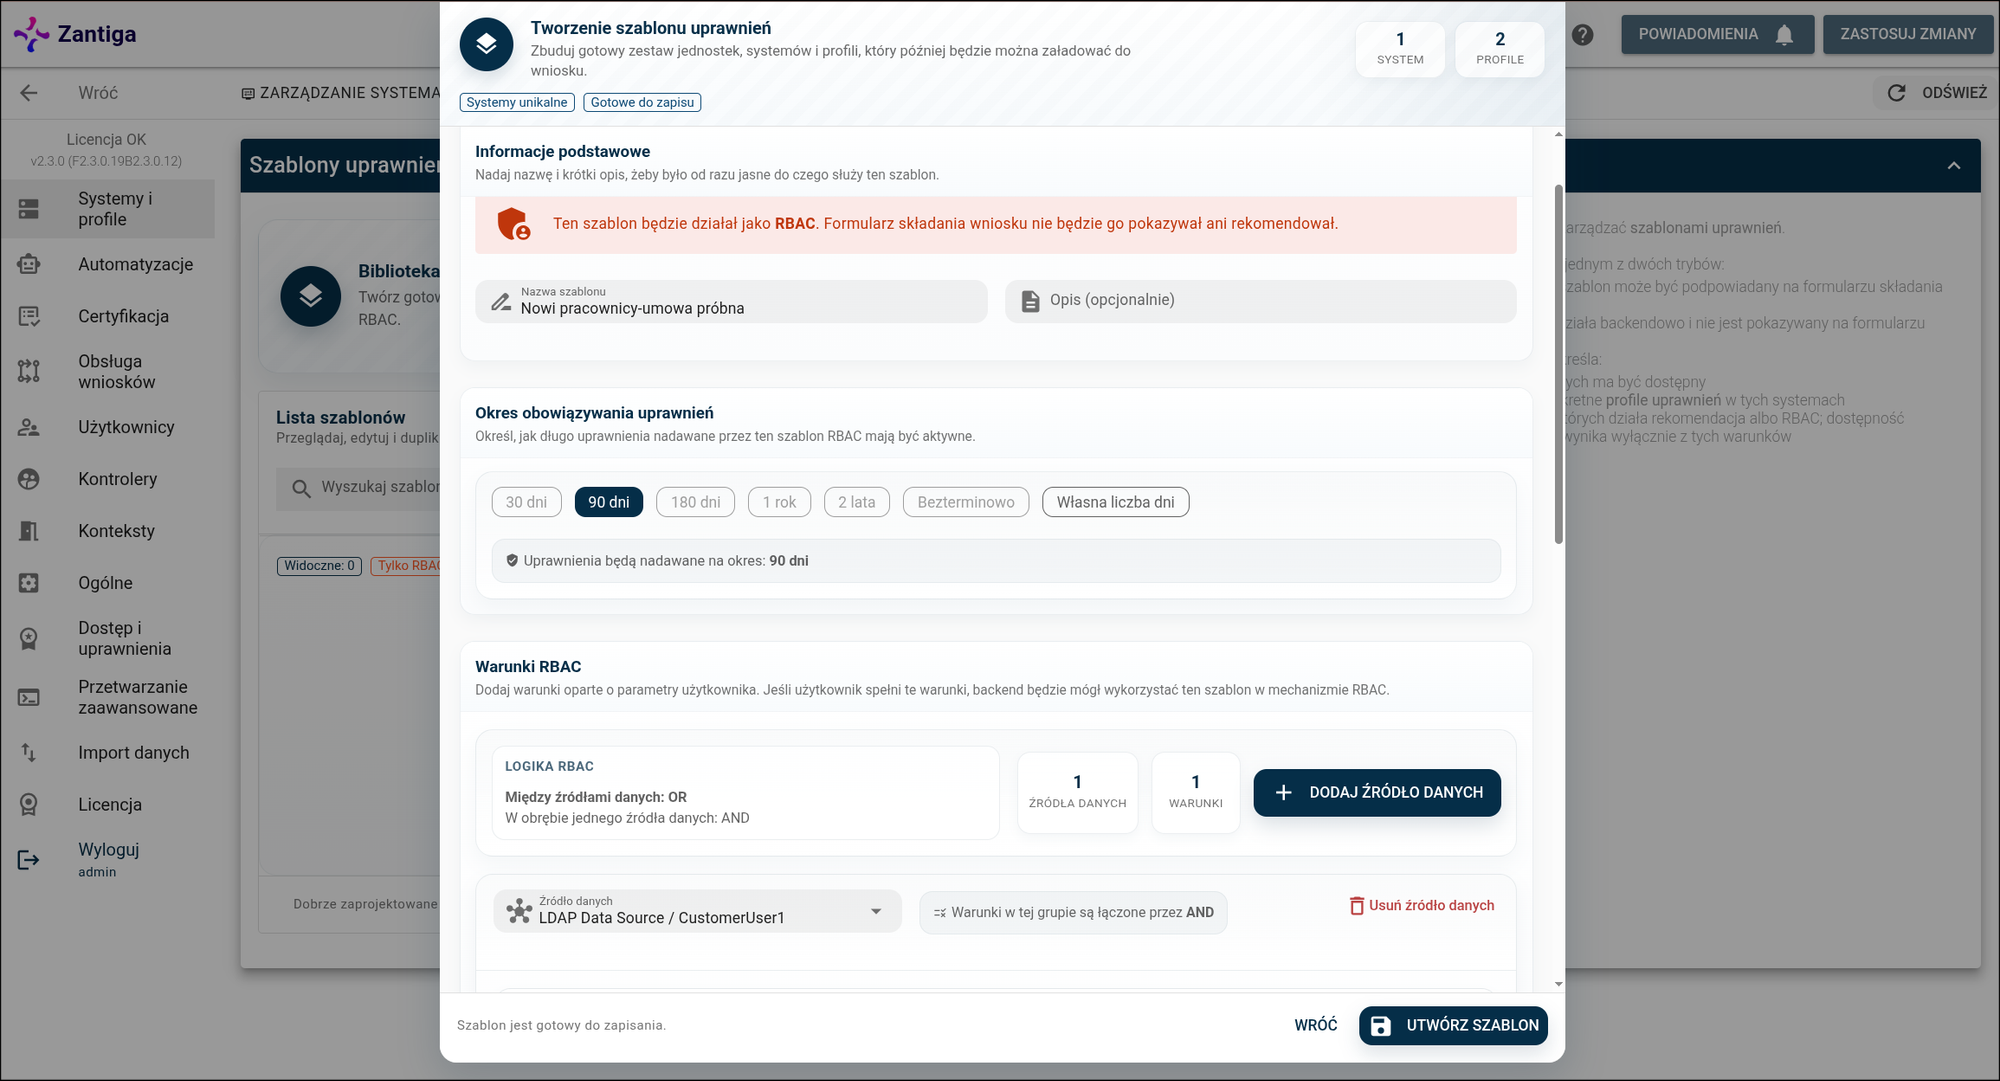
- Wprowadzono system RBAC/ABAC, umożliwiający zarządzanie dostępem użytkowników w oparciu o role i przypisane do nich uprawnienia.
- Mechanizm usprawnia kontrolę dostępu wspierając zasadę minimalnych uprawnień.
- Działa na podstawie skonfigurowanych szablonów RBAC/ABAC oraz atrybutów użytkownika, pobieranych m.in. z Active Directory. Dopasowanie wartości atrybutów do reguł zdefiniowanych w szablonie automatycznie uruchamia proces wnioskowania o nadanie lub odebranie określonych uprawnień.
- W połączeniu z mechanizmem automatycznej realizacji uprawnień przez technika AI, który obsługuje końcowy etap procesu po stronie systemu docelowego, cały etap procesowania uprawnienia może przebiegać bezobsługowo.
- Onboarding i offboarding pracownika
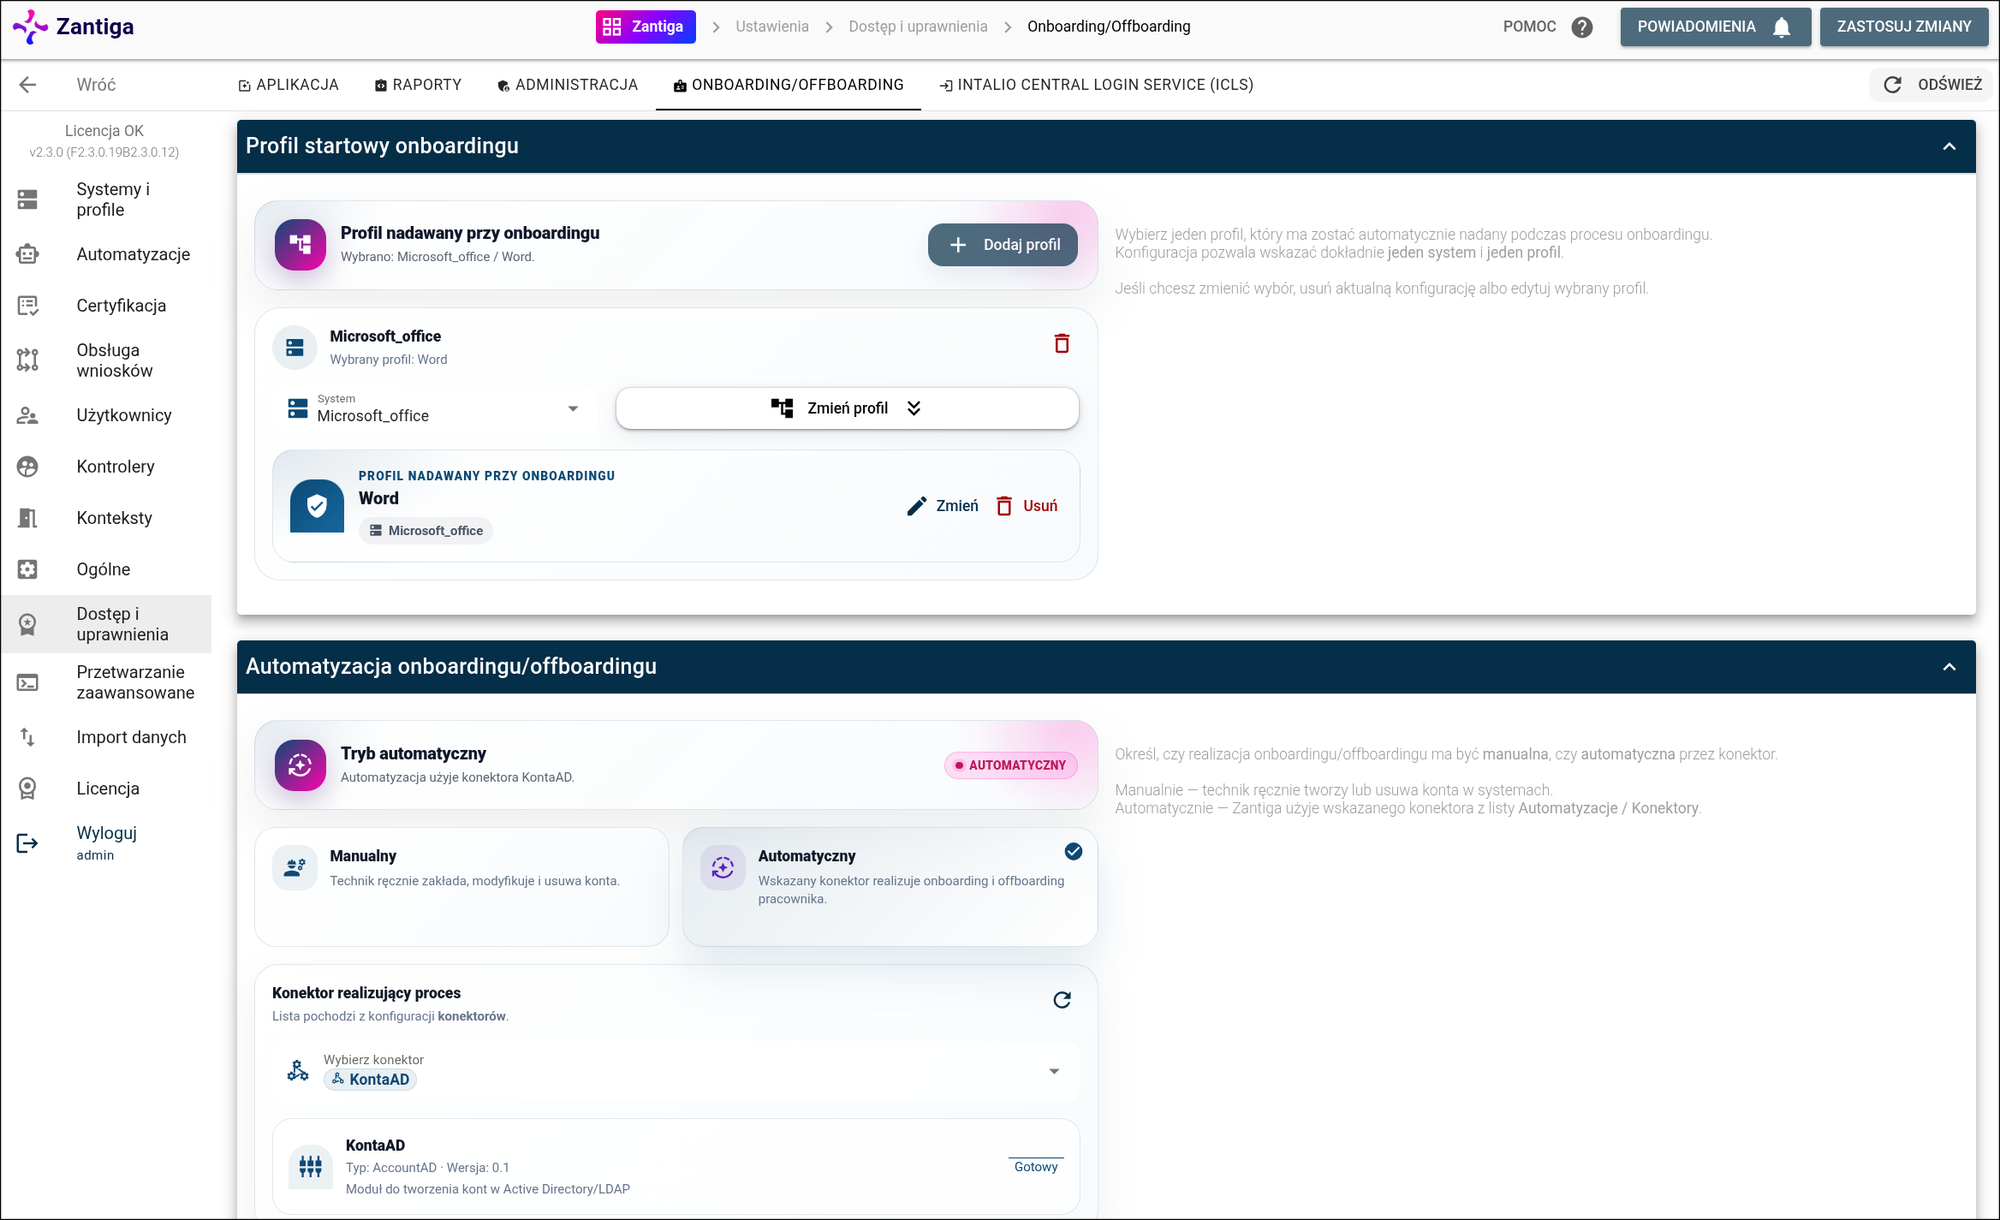
- Wprowadzono procesy onboardingu i offboardingu pracownika, wspierające zarządzanie cyklem życia tożsamości w organizacji. Mechanizmy umożliwiają automatyzację działań związanych z tworzeniem kont m.in. w Active Directory, oraz nadawaniem uprawnień dla nowych pracowników, a także odbieraniem dostępów w przypadku zakończenia współpracy.
- Integracja z systemem pocztowym Zimbra
- Stworzono dedykowany konektor, umożliwiający wykonywanie operacji na uprawnieniach bezpośrednio w systemie docelowym. Integracja rozszerza warstwę konektorów wykorzystywanych do komunikacji z zewnętrznymi źródłami danych o użytkownikach.
- Konfiguracja listy pracowników dla formularza wniosków
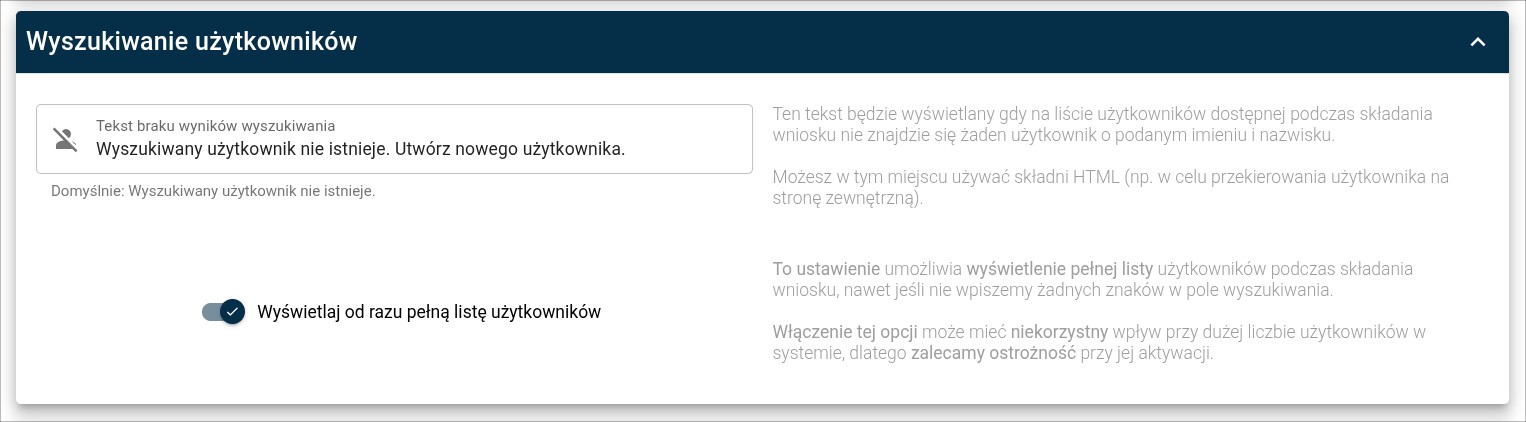
- Dodano konfigurację w panelu administracyjnym umożliwiającą wyświetlanie pełnej listy pracowników po rozwinięciu pola „Moi pracownicy” na formularzu składania wniosków. Rozwiązanie pozwala dostosować sposób działania listy do mniejszych organizacji, w których filtrowanie pracowników po stronie backendu nie jest wymagane.
- Dodano obsługę znaków nowej linii w opisach profili, dzięki czemu formatowanie wprowadzone w panelu administracyjnym jest poprawnie prezentowane również na formularzu.
- Rozszerzono obsługę hierarchii stanowisk w procesach wykorzystujących moduł
AvailableGroups, umożliwiając definiowanie wielopoziomowej ścieżki grup decyzyjnych. Jeżeli użytkownik objęty wnioskiem należy do grupy odpowiedzialnej za jego akceptację, system automatycznie przechodzi do kolejnego poziomu hierarchii, zapobiegając sytuacji, w której użytkownik mógłby zaakceptować własny wniosek. Mechanizm może wykorzystywać grupy pobierane z zewnętrznych źródeł np. Active Directory. - Dodano obsługę konfigurowalnej grupy SuperManagerów, której członkowie mogą składać wnioski w ramach wszystkich jednostek organizacyjnych, bez konieczności bezpośredniego przypisania do każdej z nich.
Zmiany:
- Pakiet zmian podnoszących poziom ochrony systemu
- Na podstawie wyników zewnętrznego audytu bezpieczeństwa aplikacji przeprowadzonego przez Securitum wdrożono pakiet zmian podnoszących poziom ochrony systemu. Wprowadzono szereg usprawnień zwiększających odporność aplikacji na potencjalne zagrożenia oraz poprawiających bezpieczeństwo komunikacji i przetwarzania danych. Dodatkowo dostosowano wybrane elementy konfiguracji systemu do aktualnych dobrych praktyk bezpieczeństwa.
- Modernizacja interfejsu użytkownika
- Całkowicie przeprojektowano i unowocześniono interfejs użytkownika aplikacji. Zmiany obejmują aktualizację warstwy wizualnej, ujednolicenie komponentów oraz poprawę czytelności i ergonomii pracy z systemem.
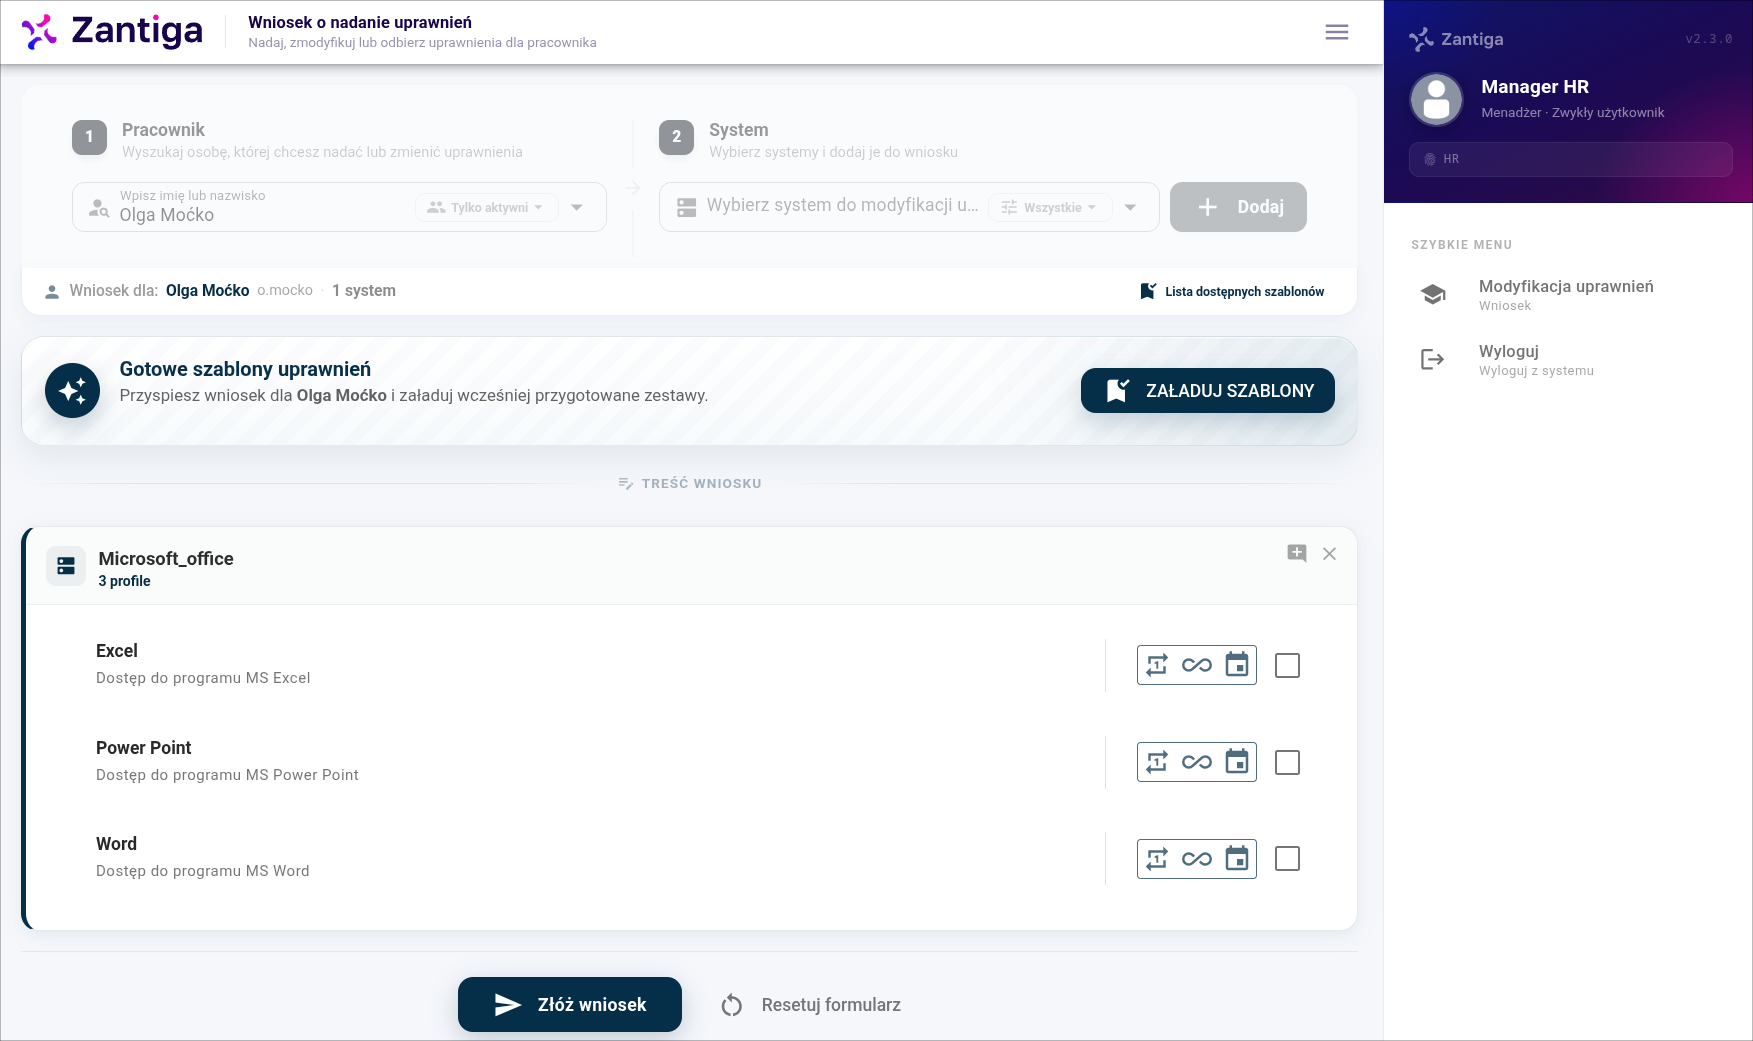
- Przeprojektowano główny hub aplikacji, stanowiący centralny punkt dostępu do poszczególnych paneli i modułów systemu.
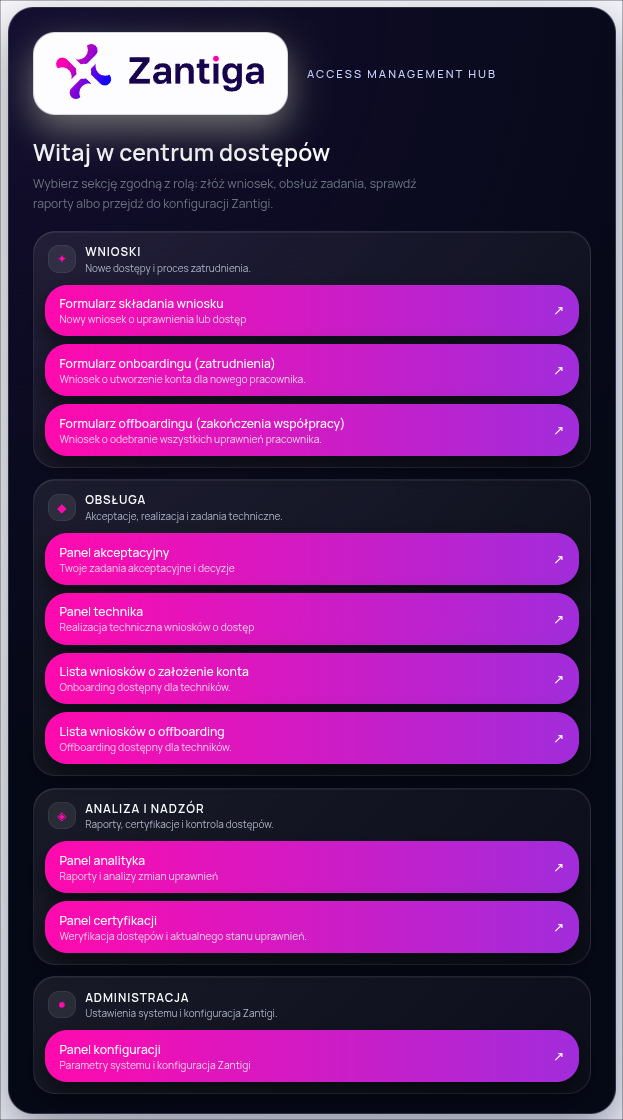
- W ramach mechanizmu automatycznego nadawania uprawnień dodano przy wniosku informację o konieczności ręcznej realizacji profilu, jeśli zgodnie z aktualną konfiguracją nie jest on obsługiwany przez mechanizm automatyzacji.
- Przeprojektowano mechanizm cache wykorzystywany podczas generowania raportów, znacząco skracając czas ich przygotowania, szczególnie w przypadku dużych zestawów danych.
- Zmieniono sposób prezentacji nazw kart w przeglądarce, tak aby w pierwszej kolejności wyświetlana była nazwa aktualnego widoku, a następnie nazwa aplikacji Zantiga.

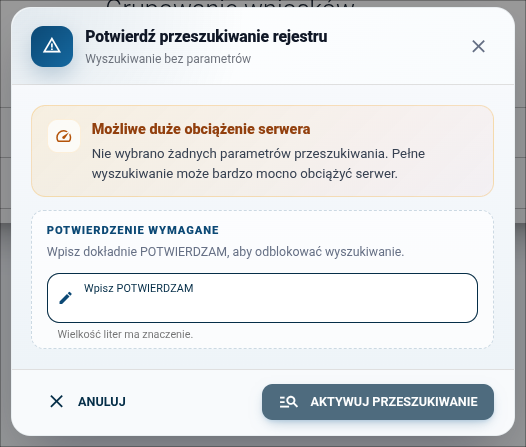
- Zablokowano możliwość uruchamiania przeszukiwania raportów bez określenia parametrów bez dodatkowego potwierdzenia. Ze względu na potencjalnie wysokie obciążenie przy wyszukiwaniu danych dla całej organizacji użytkownik musi teraz świadomie potwierdzić wykonanie takiej operacji.
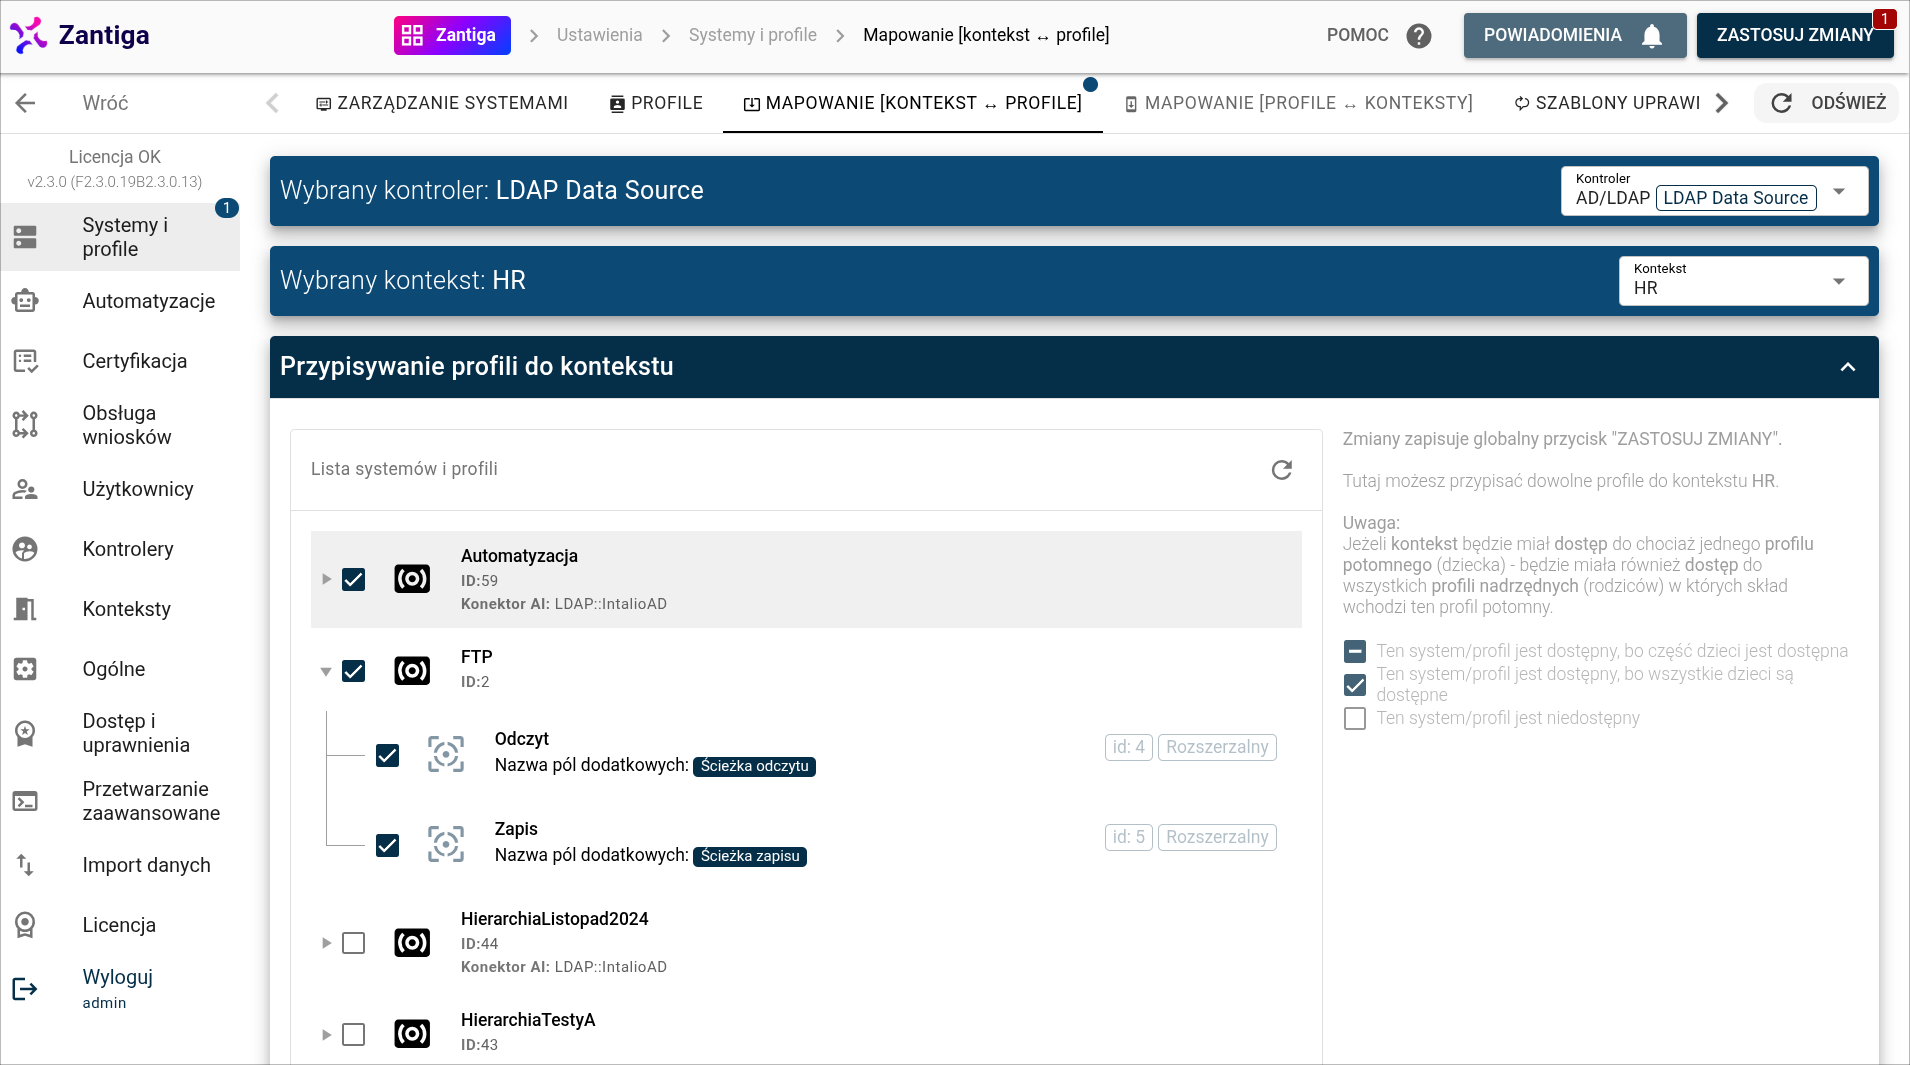
- Ujednolicono zapis konfiguracji mapowania „kontekst–profile” z zapisem pozostałych ustawień. Mapowanie jest teraz zapisywane przy użyciu głównego przycisku zapisu, a osobny przycisk „Zapisz dostępne profile” został usunięty.
Poprawki:
- Poprawiono mechanizm wyrównywania uprawnień w ramach certyfikacji.
- Poprawiono zapisywanie opisu kontrolera. Po zmianie wartości w polu opisu dane są prawidłowo utrwalane i pozostają widoczne po odświeżeniu widoku.
- Poprawiono wyświetlanie informacji o odmapowanym systemie na liście rozwijalnej wyboru systemów w panelu wysyłania wniosków. Odmapowany element jest teraz odpowiednio oznaczony jako usunięty.
- Poprawiono obsługę wniosków dotyczących odbierania uprawnień w przypadku odmapowanego systemu.
- Poprawiono obsługę wysyłania wniosku w sytuacji, gdy dla wybranych systemów nie istnieje wymagany proces.
- Poprawiono obsługę odbierania uprawnień w dezaktywowanych systemach, w przypadku gdy informacje o uprawnieniach pochodziły z importu CSV.
- Poprawiono zliczanie wniosków na panelu akceptacyjnym oraz panelu technika podczas filtrowania po użytkowniku i systemie, tak aby prezentowana liczba uwzględniała wszystkie pojedyncze pozycje wymagające osobnej akceptacji.
- Poprawiono prezentację nazw systemów w ścieżce profili na panelu akceptacji i technika, tak aby zachowywany był ich pełny format, w tym zera wiodące.
- Poprawiono komunikat wyświetlany podczas mapowania profili posiadających podprofile, tak aby prawidłowo informował, że zmiana obejmie również podprofile i będzie miała wpływ na proces ich późniejszego nadawania.
- Poprawiono obsługę odmapowywania profili od kontekstów w zakładce „profil–konteksty”.
- Poprawiono wyszukiwanie raportów według zadanego zakresu.
- Poprawiono sortowanie systemów na liście wniosków w panelu wysyłania, tak aby kolejne wybrane systemy były wyświetlane zgodnie z kolejnością ich wyboru.
- Poprawiono obsługę ustawień przeterminowanych wniosków.